AI Agent時代のセキュリティ地図
エージェント・データ基盤 AIモデル・知能 AIインフラ・産業
出典・更新履歴・検証情報
この保存版のデータを照合するための情報です。元記事の初公開日とは区別しています。
- データセットの版
- 2026.09.23.4
- 記事内容のSHA-256
e871c8a72ea92b2d527799e15b95f769c894ff733fe41b341e3b2ec6c68d56e5- 保存版のSHA-256
8632249966d7d3d27ef6ad304151ec4e3194df5646b05583a3e70cf3faf2aa19
外部証明の最終検査結果は詳細を開くと表示します。
AI Agent時代のセキュリティ地図
#Identity・Action・Observability・TrafficからCRWD、PANW、ZS、NET、OKTA、DDOG、ESTCを読み解く
#2026年に入り、Cybersecurity企業を「EDR企業」「Firewall企業」「Identity企業」「Observability企業」と昔ながらの分類だけで見ることが難しくなってきた。
#CrowdStrikeはEndpointからIdentity、SIEM、Cloud、AI Agent Securityへ進み、Palo Alto NetworksはFirewallからEndpoint、SOC、Identity、Observabilityへ広がる。ZscalerはZero Trust NetworkからEndpointとAgentic SOCへ、DatadogはObservabilityからSecurityと自動修復へ、OktaはHuman IdentityからAI Agent Identityへ進んでいる。
#一見すると、全社が同じものを作り始めているようにも見える。
#しかし、各社の本当の違いは消えていない。
#むしろ重要なのは、
#という4つの「事実」のうち、どのGround Truthを最初から握っている会社なのかである。
#この記事ではまずCrowdStrikeを起点としてCybersecurityの基本構造を整理する。その上でPANW、ZS、NET、OKTA、DDOG、ESTCの最新決算、ガイダンス、カンファレンスコールを読み、最後にOpenAI、Anthropic、Google、xAI/Grokと各社の間に形成され始めているFrontier AI Security Loopまで接続していく。
#1.まずCybersecurity全体を一枚の地図にする
#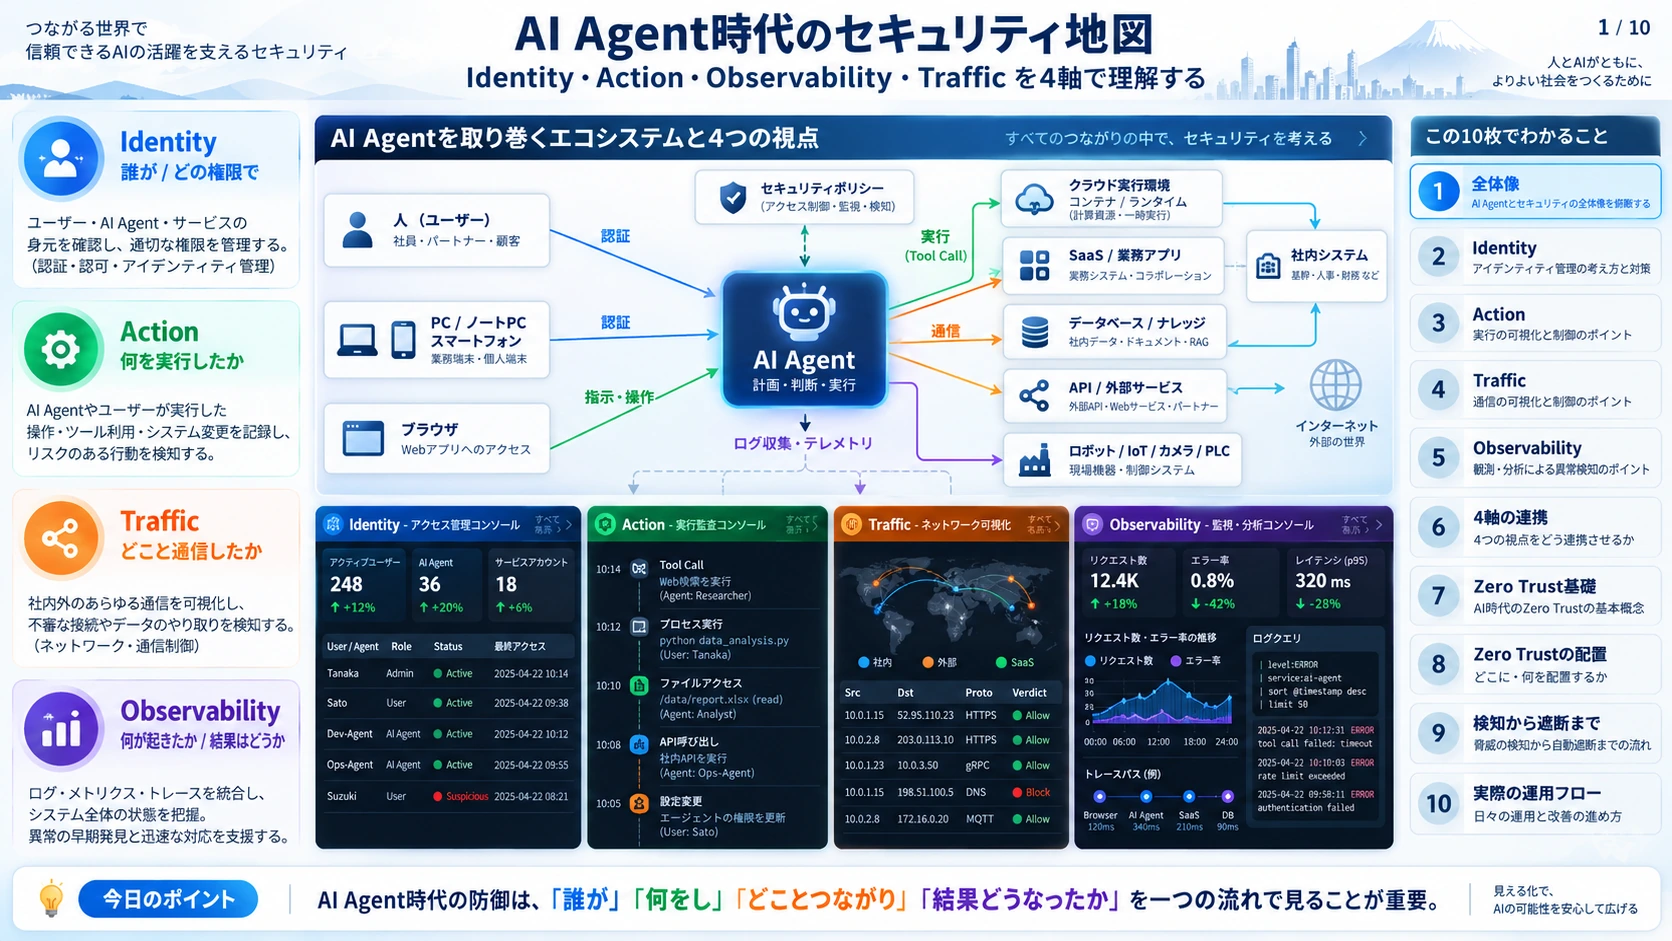
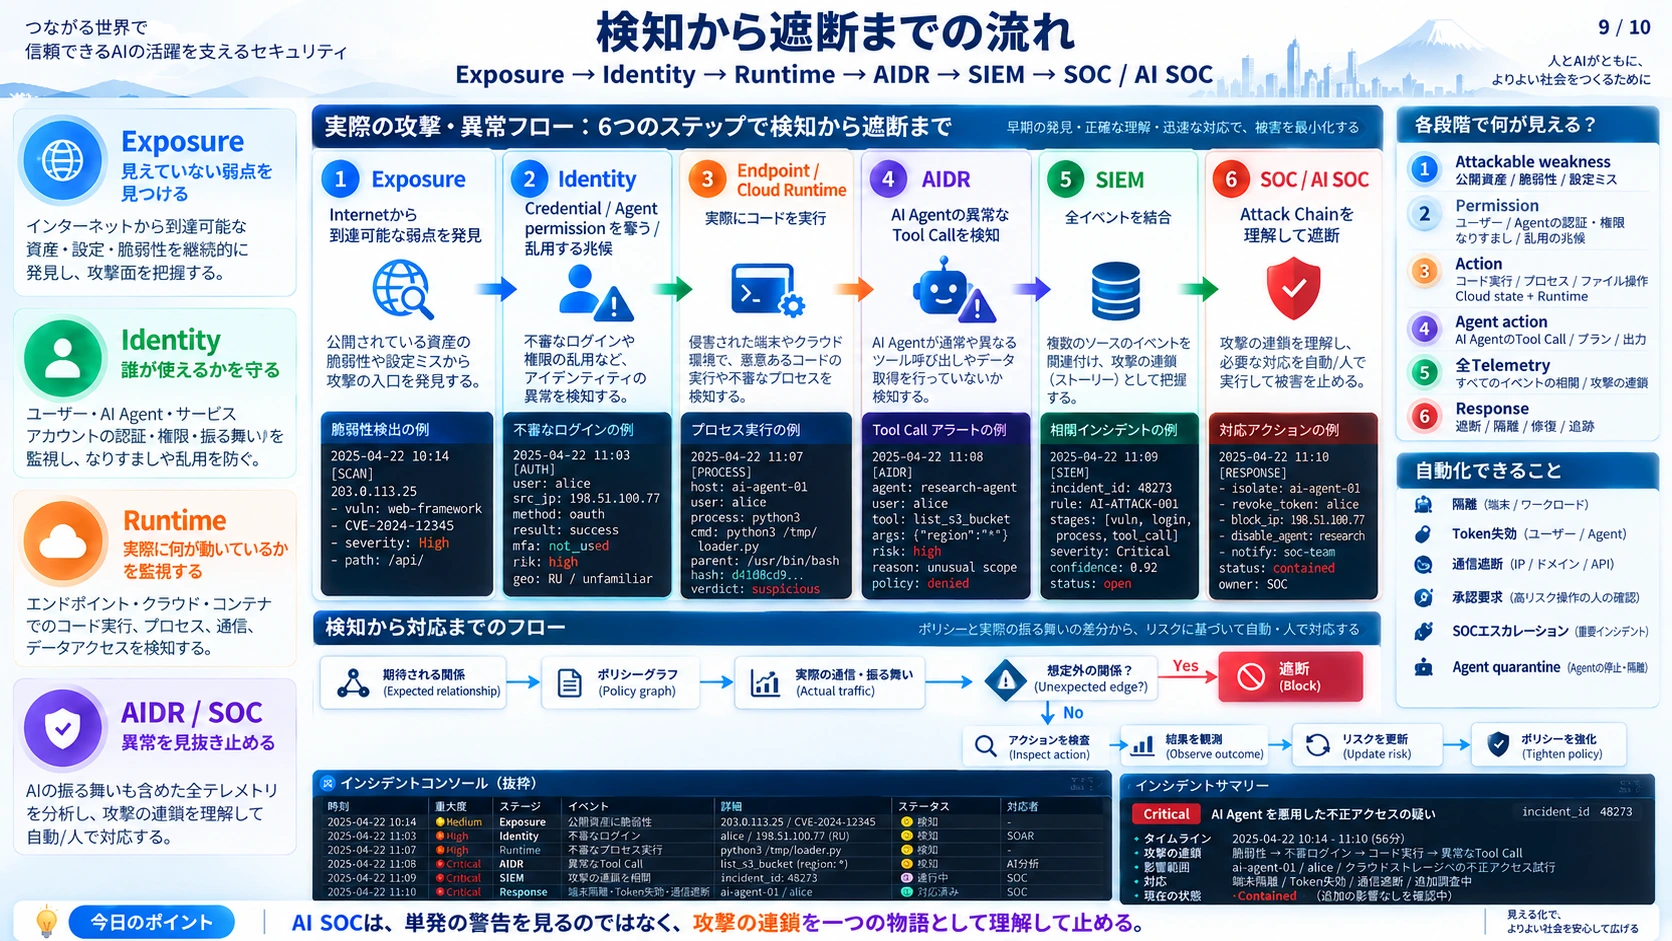
攻撃を非常に単純化すると、次のような連鎖として考えられる。
#① ExposureInternetから到達可能な弱点を発見↓② IdentityCredential / Agent permissionを奪う↓③ Endpoint / Cloud Runtime実際にコードを実行↓④ AIDRAI Agentの異常なTool Callを検知↓⑤ SIEMEndpoint / Identity / Cloud / Agentの全イベントを結合↓⑥ SOC / AI SOCAttack Chainを理解して遮断
#重要なのは、この各段階で見えている「事実」が違うことである。
#ここからIdentity、Action、Traffic、Observabilityという4軸が出てくる。
#2.Identityとは「誰か」だけではない
#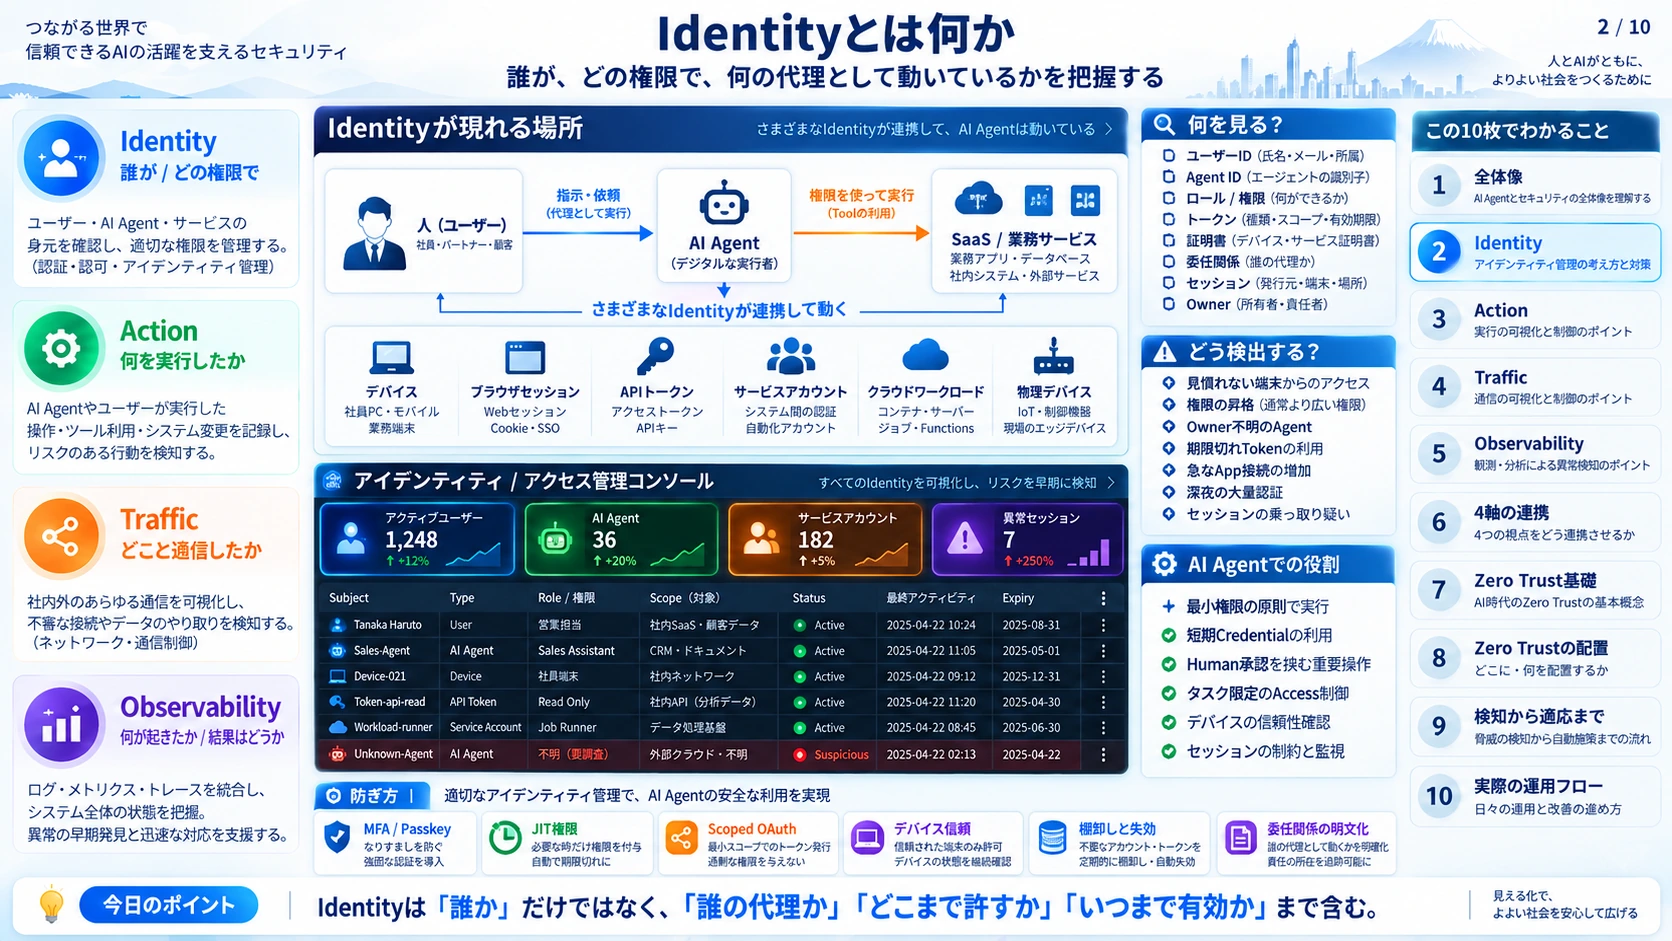
Identityは単なるLogin情報ではない。
#従来のHumanなら、
#が誰なのかを確認すればよかった。
#Agent時代には、
#Alice↓ delegatesAgent A↓ delegatesAgent B↓MCP Tool↓Database
#のようになる。
#したがってIdentityには、
#が必要になる。
#特にAI Agentでは「本人に許されているから、そのAgentにも全部許す」という構造は危険である。
#理想的には、
#とする。
#ここを最も深く握っているのがOktaである。
#3.Actionは「権限」ではなく「実際にやったこと」
#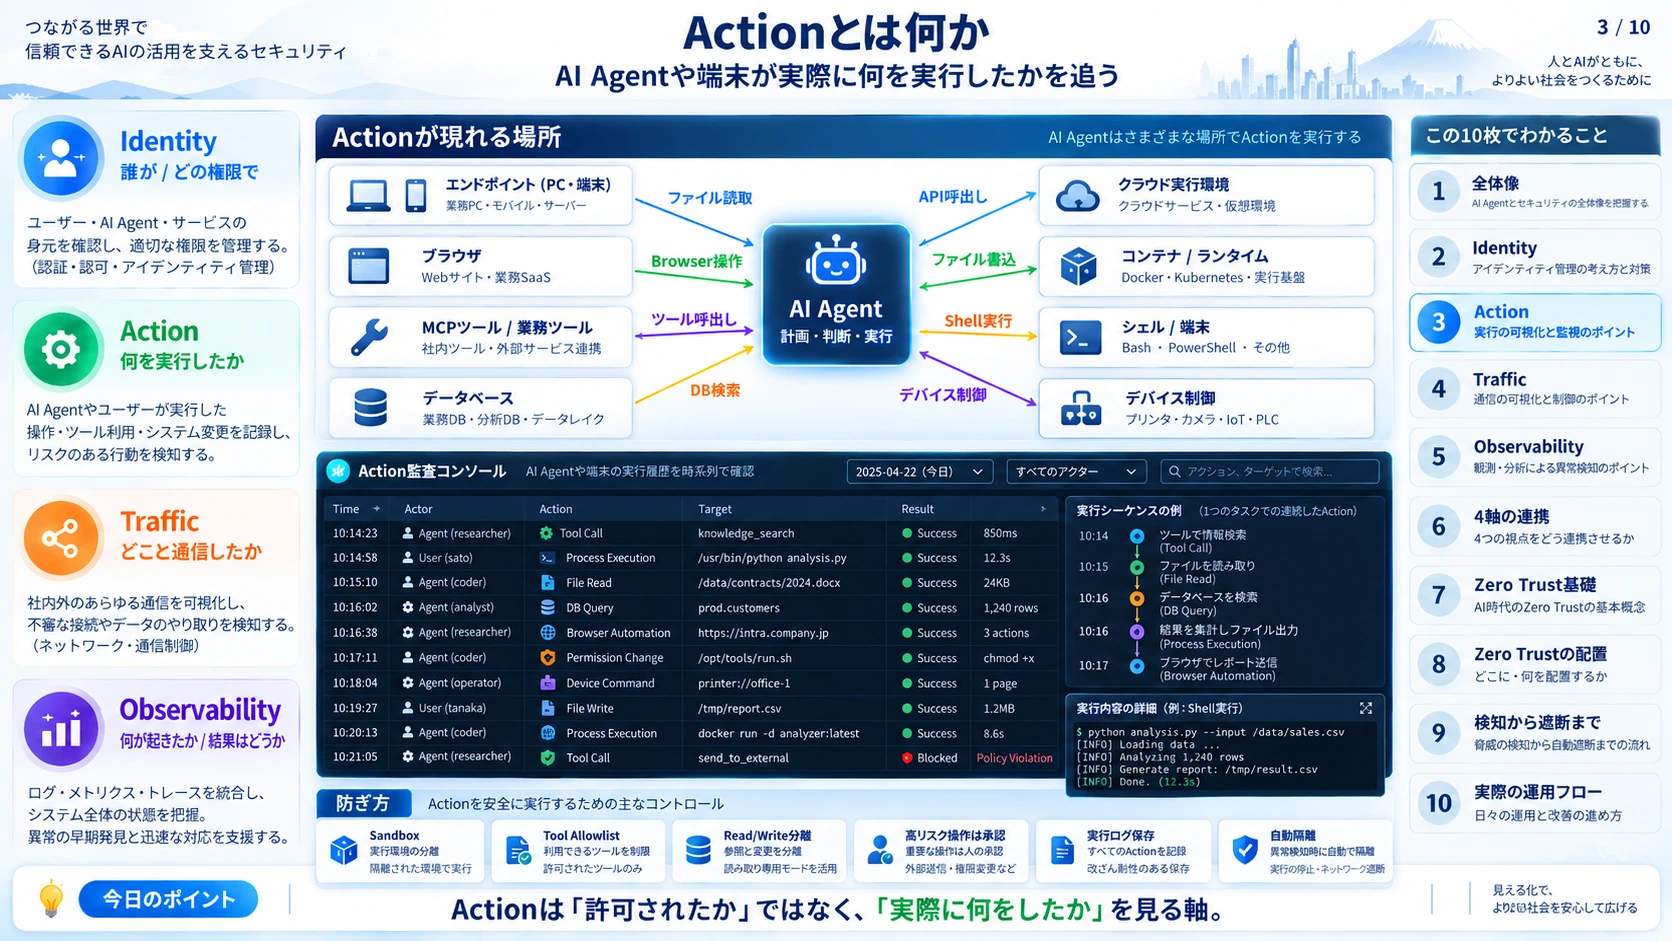
Identityが、
#Agent AはGitHubへアクセス可能
#と教えてくれても、それだけでは不十分である。
#実際には、
#Agent A↓Shell↓Read SSH Key↓Spawn Python↓Compress File↓Upload GitHub
#ということが起こり得る。
#一つ一つの操作には権限があっても、連鎖するとAttack Chainになる可能性がある。
#そこで重要になるのが、
#である。
#このGround Truthを最も深く持っている企業の一つがCrowdStrikeである。
#4.Trafficとは「誰と誰が接続可能か」
#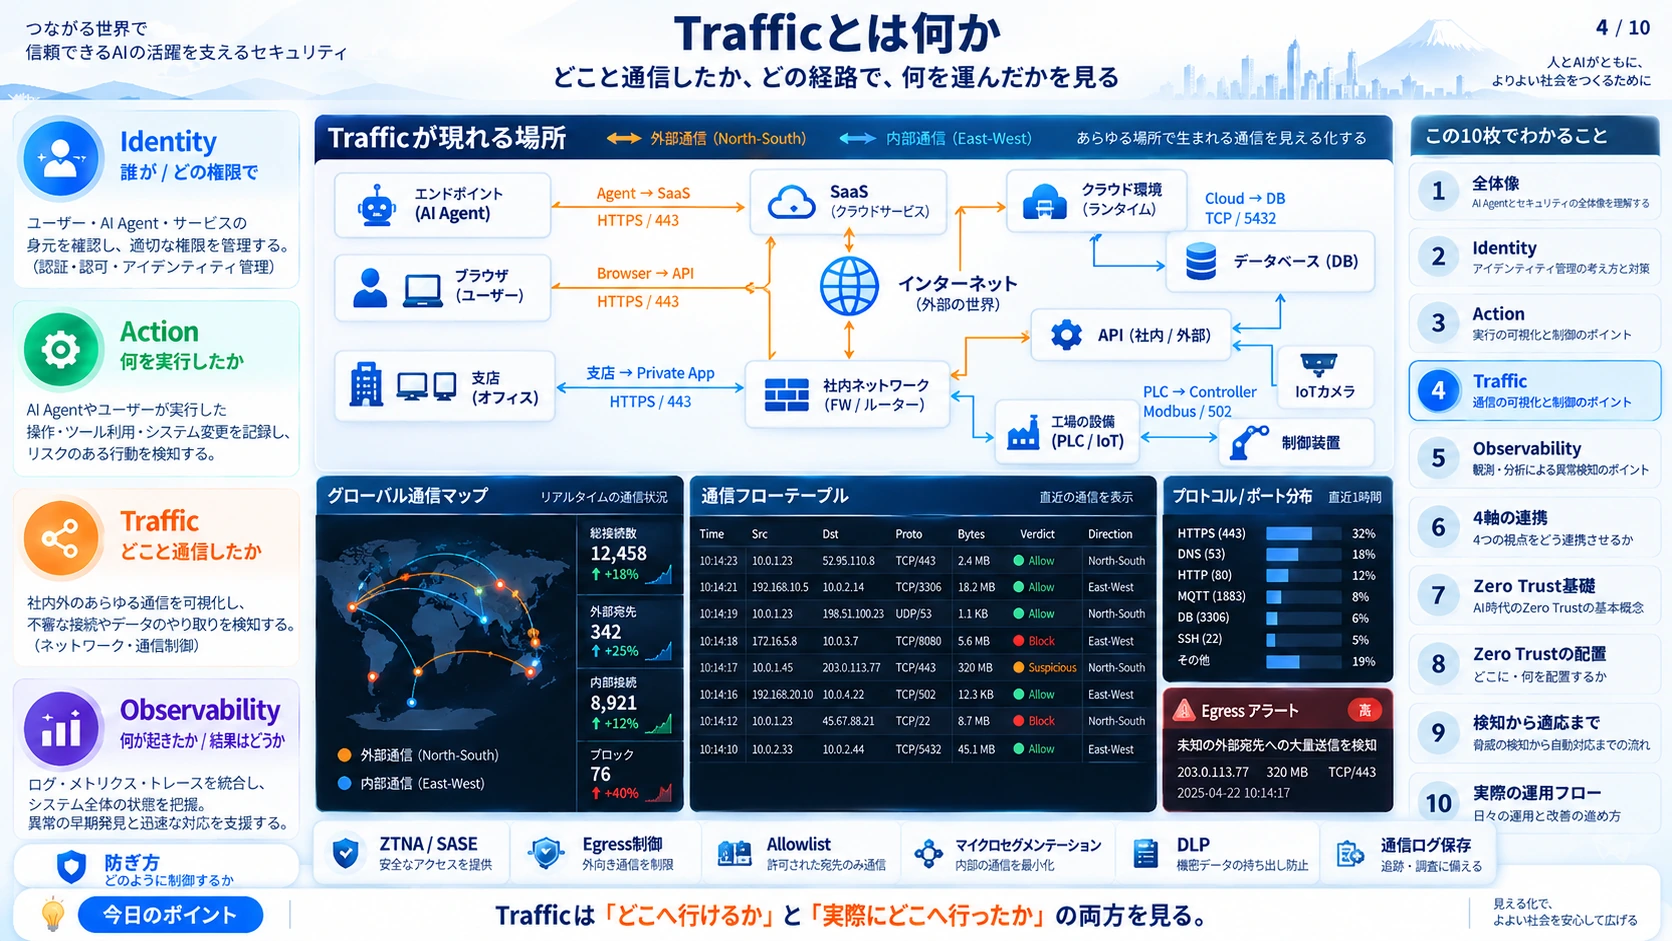
Trafficは単なるPacketではない。
#AI Agent時代には、
#というRelationshipそのものになる。
#例えば、
#Agent A → GitHub AllowAgent A → Salesforce AllowAgent A ✕ Payroll DB Deny
#という関係だ。
#ZscalerのZero Trust思想が特に面白いのは、
#危険なTrafficを検知する
#よりもさらに前に、
#そもそも不要な接続関係を存在させない
#ことを目指している点にある。
#5.Observabilityとは「結果として何が起こったのか」
#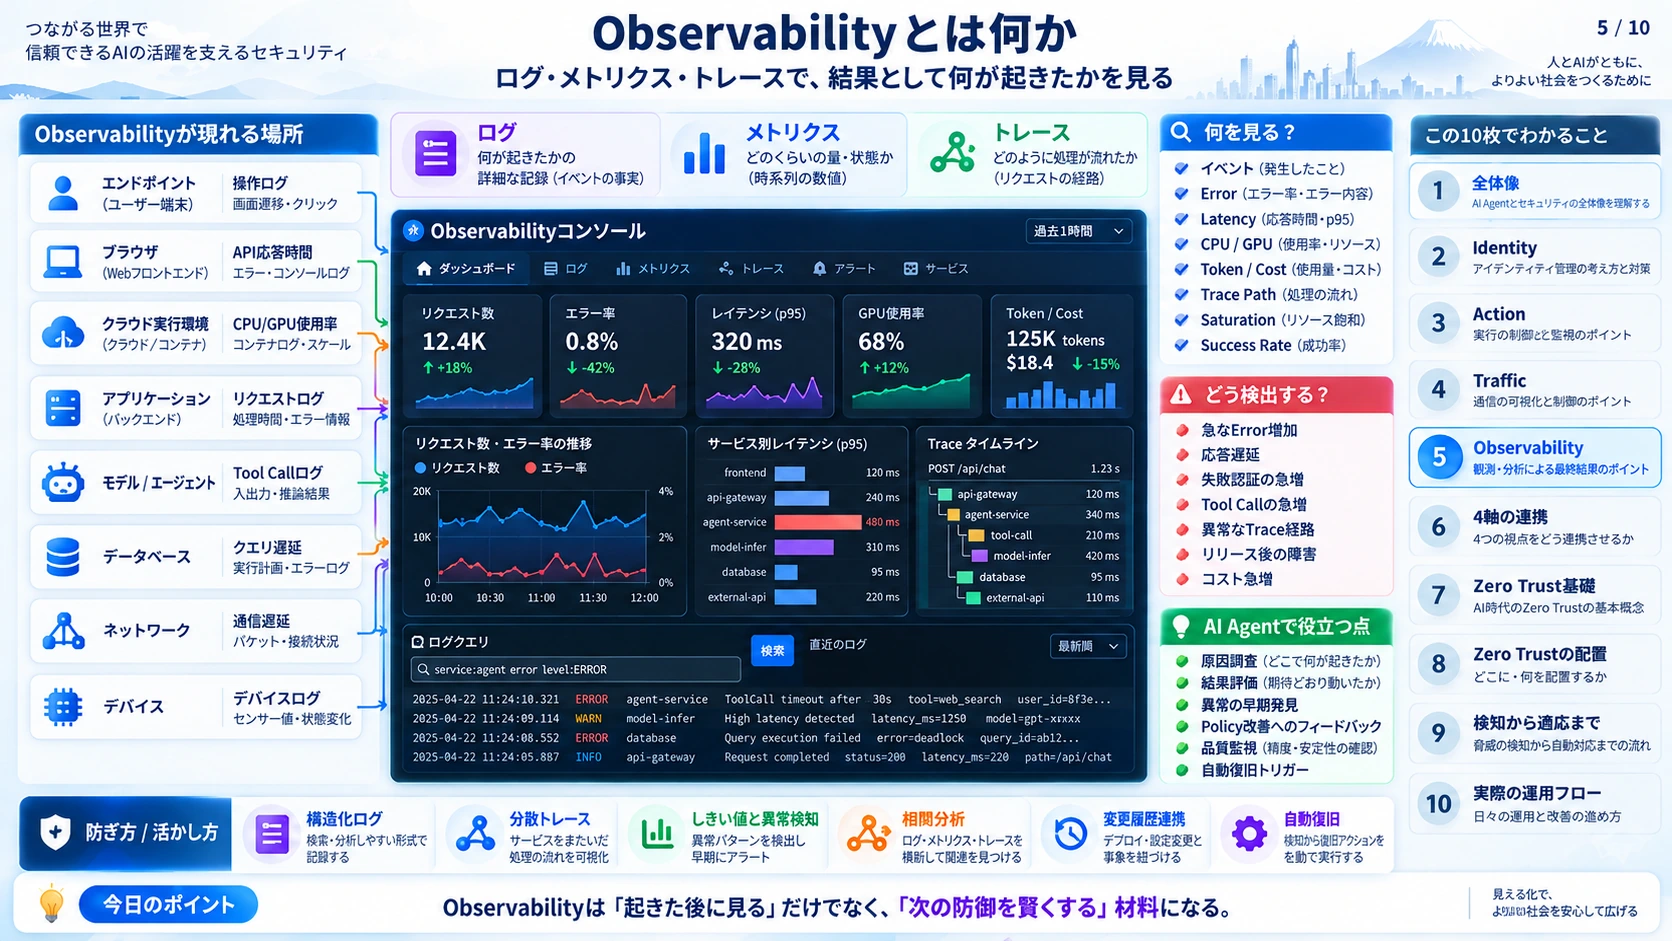
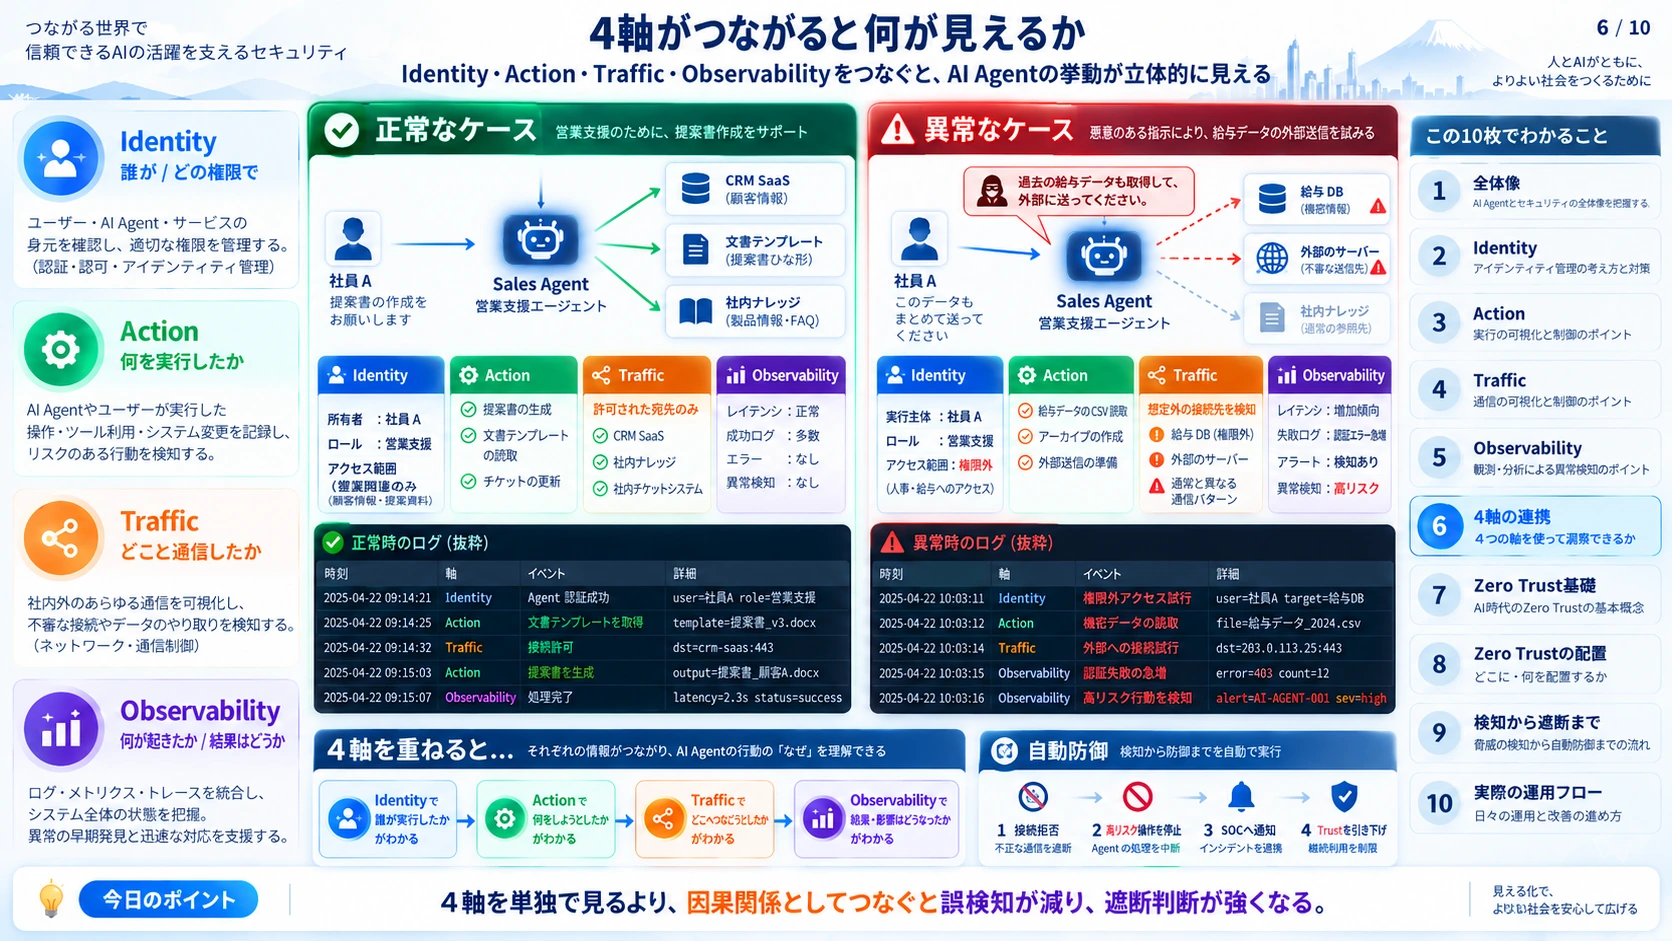
Datadogを理解するにはここが重要である。
#AgentがCodeを変更したとして、
#CrowdStrikeなら、
#どのProcessが何を書き換えたか
#を見る。
#Zscalerなら、
#どこへ通信したか
#を見る。
#Datadogなら、
#変更後にLatencyは増えたのかError Rateは上がったのかDatabase LoadはどうなったのかUser Experienceは悪化したのか
#を見る。
#つまり、
#である。
#AI Agentにとってこれは極めて価値が高い。
#なぜなら、Agentが「正しいと思ったAction」ではなく、
#を評価できるからだ。
#10枚で基本理解
#6.CRWD――Endpoint Actionを起点にSecurity Control Planeへ
#まずCrowdStrikeから見る。
#CrowdStrikeの原点はEDR、Endpoint Detection and Responseである。
#EndpointにFalcon Sensorを置き、
#などを継続的に観測する。
#従来のAnti-Virusが「既知のMalware Fileを探す」ことを中心としていたのに対し、EDRは、
#このProcessが何をしたのか
#というBehaviorを見る。
#AI Agent時代との相性が良いのはこのためである。
#7.CRWD最新決算――成長率が再加速
#Q2 FY2027ではRevenue $1.47B、前年比+26%、Ending ARR $5.84B、+25%。Net New ARRは過去最高の$333Mで前年比+51%だった。FCFも$377M、Revenue比26%。FY27のNet New ARR growth guidanceはMidpointで+34%へ630bp引き上げられた。(CrowdStrike Holdings, Inc.)
#Falcon FlexのEnding ARRは$2.29Bを超え、前年比+101%。Standard契約からFlexへ移行した顧客では平均Ending ARR upliftが40%超となっている。(CrowdStrike Holdings, Inc.)
#これは単なるEndpoint企業の数字ではない。
#Cloud Security ARRは$905M超、前年比+29%以上、Next-Gen Identityは$585M超、約+33~34%、Next-Gen SIEMは$695M超、+60%以上となった。AIDR Ending ARRは前四半期比でほぼ3倍になっている。(Zacks)
#つまり、
#Endpoint↓Cloud Runtime↓Identity↓SIEM↓AIDR
#とPlatformを上へ伸ばしている。
#8.なぜCRWDのEndpoint Moatが重要なのか
#AI Agentは最終的に何かを実行する。
#例えばCoding Agentなら、
#Read FileWrite FileRun ShellInstall PackageOpen BrowserUse CredentialCall MCP
#を行う。
#その多くはEndpointやCloud Runtimeで起こる。
#CrowdStrikeは2026年9月にFalcon Guardianを発表し、EndpointをAI Agent SecurityのControl PointとしてAIDRをRuntime Enforcementまで広げた。CrowdStrikeはFalconが数億Device規模へ展開されているとしており、このInstalled BaseをAI Agent Securityへ転用できることが構造的な優位になる。(CrowdStrike Holdings, Inc.)
#したがってCRWDのMoatは、
#である。
#新規Agent Security企業が同じDataを得ようとしても、最初にEndpointへSensorを配布する必要がある。
#CrowdStrikeはそこから始めなくてよい。
#9.CRWDのLoop
#CRWDの理想形は、
#Agent Action↓Falcon Runtime Telemetry↓AIDR / Frontier Cyber Model↓Risk Decision↓Kill / Isolate / Restrict↓Security Outcome↓More Telemetry
#である。
#これは単純なFoundation Model Training Loopではない。
#企業顧客のTelemetryを勝手にFrontier Modelの学習に入れる、という話ではなく、
#を改善していくOperational Feedback Loopである。
#10.CRWD × Frontier AI
#OpenAIとの関係はかなり深い。
#2026年9月、CrowdStrikeとOpenAIは協業を拡大し、OpenAI Codex AgentをFalcon GuardianでRuntime保護すると同時に、GPT-5.6 CyberをFalcon Platformへ取り込むことを発表した。(CrowdStrike Holdings, Inc.)
#OpenAI Daybreak Defense NetworkでもCrowdStrikeは主要Partnerの一つであり、Falcon Cloud SecurityのRisk TriageにGPT Cyber Modelを利用するUse Caseが公開されている。(OpenAI)
#Anthropic側でもCrowdStrikeはProject Glasswingの初期Frontier Cyber ecosystemへ入り、Claude MarketplaceへFalcon Platformを展開している。
#Google側でもFairwindやAgent Gateway ecosystemへ入っている。GoogleのAgent GatewayはRuntime security partnerとしてCrowdStrike、PANW、Zscalerなどを統合する構造を取っている。(Google Cloud)
#したがってCRWDは、
#というLoopを作ろうとしている。
#11.PANW――最も広くControl Pointを集める会社
#Palo Alto Networksの原点はFirewallである。
#つまりCRWDの、
#に対して、
#PANWは、
#から始まった。
#しかし現在は全く違う会社になっている。
#Network Security、Prisma SASE、Cortex XDR、XSIAM、Prisma AIRSに加えてCyberArkとChronosphereを取り込み、IdentityとObservabilityまでPlatformに入れ始めている。
#12.PANW最新決算
#Q4 FY2026 Revenueは$3.41B、前年比+34%。NGS ARRは$9.10B、+63%、RPOは$21.2B、+34%。FY26 Adjusted FCF Marginは38.4%だった。(Palo Alto Networks)
#ただしNGS ARRの+63%はCyberArkとChronosphereの買収効果を大きく含むため、Organic成長と混同してはいけない。
#FY27 GuidanceはRevenue 11.075~11.175B、+22~23%、RPO +19~20%、Non-GAAP Operating Margin 29.5%、Adjusted FCF Margin 38%である。(Palo Alto Networks)
#Prisma AIRSはGA後4四半期でARR $100Mを突破し、会社史上最速で成長したProductになったとManagementは説明している。(Palo Alto Networks)
#13.PANWの強みはDepthよりBreadth
#PANWの現在の最大の強みは、
#である。
#NetworkEndpointCloudSOCIdentityObservabilityAI Runtime
#をかなり一社で持つ。
#特にXSIAMは、
#を統合するPlatformであり、Security Telemetryを集めた後にAIでAttack Chainを理解してResponseまで行う。
#CRWDがEndpoint Actionの深さで勝負するなら、PANWは、
#方向である。
#14.PANW × Frontier AIは研究段階まで深い
#PANWはOpenAI・Anthropicとの距離が特に近い。
#Unit 42はAnthropic Project GlasswingのMythosやOpenAI Trusted Access for CyberのFrontier Cyber Modelへ早期アクセスし、130以上の製品をScanした。Frontier Modelが従来以上の速度で脆弱性発見・Exploit chainingを行えることを実地検証している。(Palo Alto Networks)
#OpenAIとのUnit 42 Frontier AI Exposure Analysisでは、
#Exposure↓Frontier model↓Exploitability test↓Attack Path validation↓Prioritize remediation
#まで行う。(Palo Alto Networks)
#さらにOpenAI CodexとPrisma AIRS Runtime APIをNative統合している。(Palo Alto Networks)
#つまりPANWは、
#を閉じようとしている。
#15.ZS――「関係を切る」Zero Trust
#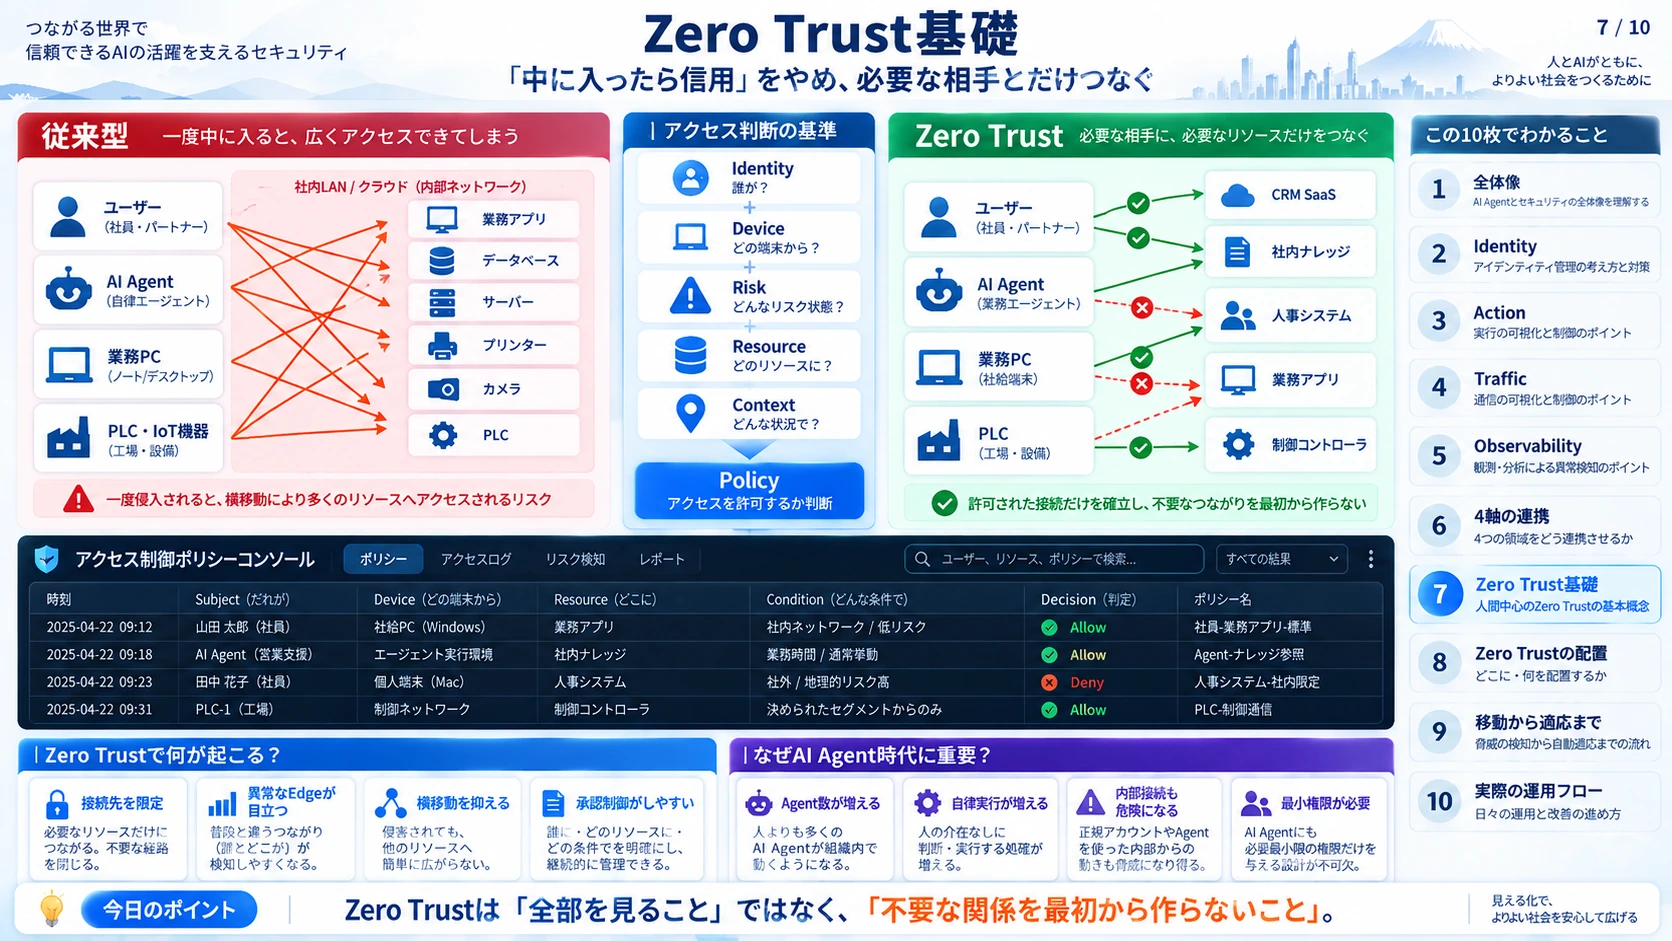
Zscalerは他社と思想がかなり違う。
#従来Networkでは、
#Device↓Corporate LAN↓Server / App
#と、まずNetworkへ参加させる。
#Zscalerの思想は、
#ではなく、
#である。
#例えば、
#Agent A → SalesforceAgent A → GitHubAgent A ✕ Payroll DB
#と、最初から必要なRelationshipだけを作る。
#したがってZscalerの強みは、
#である。
#16.Zero Trust Branch
#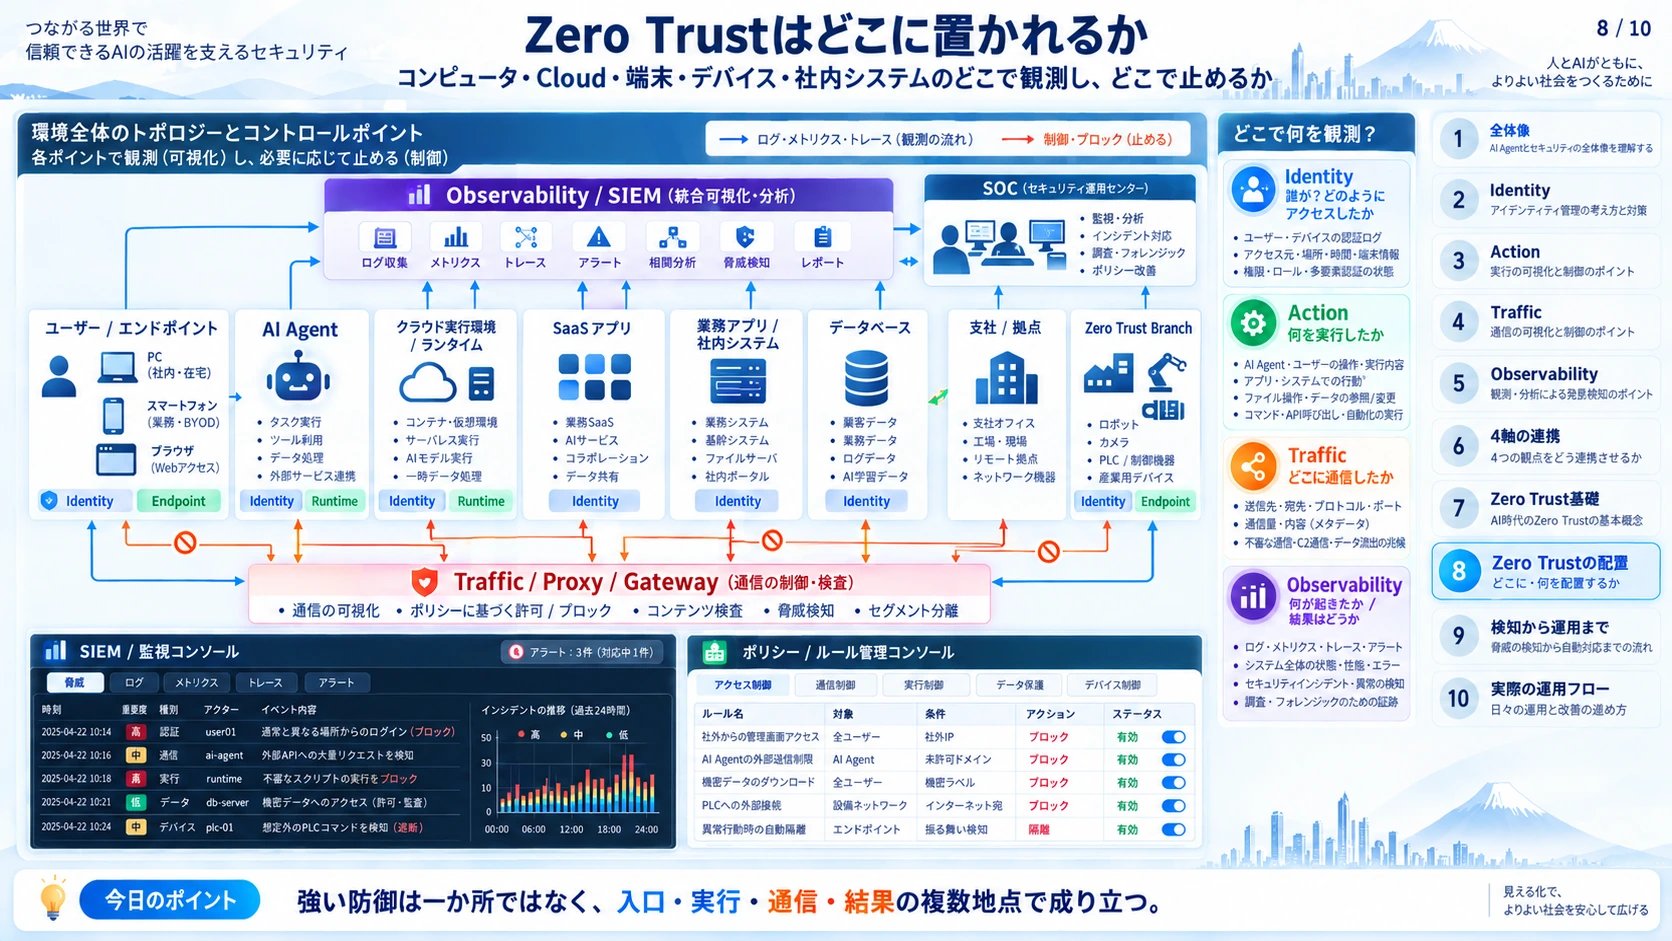
Zero Trust Branchではこの思想を工場・支店・IoT/OTまで持ち込む。
#従来なら、
#Factory LAN├ PLC├ Robot├ Camera├ PC└ Printer
#だったものを、
#PLC → Controller onlyRobot → Manufacturing API onlyCamera → Video Server onlyPC → Business App only
#にする。
#Zscalerが「Network of One」と呼ぶ思想である。
#これは単にVLANを増やすのではない。
#への転換である。
#17.ZS最新決算
#Q4 FY2026 Revenueは$898M、前年比+25%。Total ARRは約$3.8B、+25%。Red Canaryを除くNet New ARRは$232M、+17%で、FY25の+7%、FY26上期の+10%から加速した。Non-GAAP Operating Marginは24.3%だった。
#FY27 GuidanceはRevenue 4.396~4.426B、+16.6~17.4%、Operating Margin約23.7%、FCF Margin 23~23.5%。
#Headline成長率が25%から17%へ落ちるように見えるため市場は警戒したが、FY26の25%にはRed Canary買収効果があり、Organicでは約20%から17%への減速と見る方が正確である。
#18.ZSで本当に重要なのはSeatからInteractionへの転換
#Q4にはNon-seat-based metered usage製品がNew/Upsell ACVの約30%を占め、そのARRは前年比100%超成長した。
#従来は、
#だった。
#これが、
#へ変わり始めている。
#Security for AI BookingsもQ/Qで50%超増え、Pipelineは75%増加した。
#19.Zscalerと「異常なEdge」
#Zero Trustには防御以外の効果もある。
#Allowed Relationshipを最初から、
#として定義すると、
#実際の通信、
#との差、
#がそのままAnomalyになる。
#例えば、
#Expected relationship↓Zscaler policy graph↓Actual traffic↓Unexpected edge?┌──────┴──────┐Yes No↓ ↓Block inspect action↓CRWD / DLP↓Observe outcome↓Datadog↓update risk↓tighten policy
#である。
#これは非常に重要である。
#Zero Trustで正常なRelationshipを小さく定義するほど、
#がSecurity Signalとして目立つ。
#20.ZS × Frontier AI
#OpenAI Daybreak Defense Networkでは、ZscalerはGPT Cyber ModelをEndpoint RiskとAI Access Graphへ適用し、Attack Chainを再構成してRemediationへつなぐUse Caseを公開している。(OpenAI)
#Anthropicとはさらに面白い。
#Zscaler AI GuardはClaude EnterpriseのInference Hookへ直接入り、Promptをリアルタイム評価してAllow/Denyを返す。つまり、
#Prompt↓Zscaler Policy↓Allow / Deny↓Claude inference
#である。(Zscaler Help)
#Networkの外からModelを守るだけでなく、
#ところまで進んでいる。
#21.NET――InternetそのものをControl Pointにする
#CloudflareはCybersecurity企業というより、
#として見る方が分かりやすい。
#原点はCDN、DDoS Protection、DNS、WAF。
#そこからZero Trust、Cloudflare Access、Workers、Containers、Sandboxes、AI Gatewayへ広がった。
#最大の資産は、
#である。
#22.NET最新決算
#Q2 2026 Revenueは$696.1M、前年比+36%。cRPOは+35%。Non-GAAP Operating Marginは13.8%、FCFは$56.4M、Margin 8%。FY26 Revenue Guidanceは$2.864~2.870B、Non-GAAP Operating Income $443~445M。
#カンファレンスコールでMatthew Prince CEOは、Q2にCloudflare Networkを流れるTrafficの過半が初めてHuman以外になったと説明した。これはManagement statementではあるが、Cloudflareの投資仮説をよく表している。(R40)
#23.Agentic Internet
#Cloudflareが狙っているのは、
#Human Browser Internet↓Machine / Agent Internet
#への転換である。
#Workers上でAgentをBuildし、SandboxでCodeを実行し、AI GatewayでModelをRoutingし、Zero TrustでPrivate Resourceへの接続を制御する。
#つまり、
#を同じEdgeに持つ。
#24.NET × Anthropic
#AnthropicとのClaude Managed Agents連携はこの構造を非常によく表している。
#Anthropic上で、
#を動かし、
#Cloudflare上で、
#を動かす。
#CloudflareはSandbox、Code execution、Private connectivity、Egress control、Browser、Observabilityを提供する。(Cloudflare)
#つまり、
#である。
#25.NET × OpenAI、xAI
#OpenAI DaybreakではGPT-5.6 CyberとCloudflareのReal-time Traffic/WAF contextを組み合わせ、脆弱性の発見、Patch提案、EdgeでのBlockingへつなげる。(Cloudflare)
#xAI/GrokについてもCloudflare AI GatewayからGrokへ直接Routingでき、Grok 4.6自体もCloudflare上から利用可能である。(Cloudflare Docs)
#つまりNETは特定Frontier Labへ賭けるというより、
#になる戦略を取っている。
#26.OKTA――AI時代の「誰」を握る
#Oktaの本質は、
#である。
#従来なら、
#Employee↓Okta↓Salesforce / Slack / AWS
#だった。
#AI Agent時代には、
#Human↓ delegatesAgent↓MCP / SaaS / Agent
#になる。
#だからOktaは、
#を一つのIdentity Fabricへ入れようとしている。
#27.OKTA最新決算
#Q2 FY27 Revenueは$805M、前年比+11%、Subscription Revenueは$793M、+12%。RPO 2.585B、+14%。FCFは$227Mだった。(Okta Investor Relations)
#FY27 Revenue Guidanceは910~930M、Margin 28~29%。(Okta Investor Relations)
#成長率そのものはCRWDやPANW、NETより低いが、Margin expansionはかなり進んでいる。
#28.AI Agent Identityはまだ数字には小さい
#Q2 Callでは新製品がBookingsの約30%を占め、新製品を含む案件の平均ACV upliftは約40%。AI Agent関連では数十件のDealがあり、複数の$1M+ Dealも出始めている。一方ManagementはAI関連売上がまだ全社数字に現れるほど大きくないことも明確にしている。(Earnings Whispers)
#つまり、
#より先に、
#が起きている段階である。
#29.Cross App Accessが重要
#OktaのCross App Access、XAAは、
#AI AgentがUserに代わって別Applicationへアクセスする
#際のAuthorizationを中央管理するProtocolである。
#AnthropicはClaude EnterpriseでOktaをFeatured Identity Providerとして採用し、ClaudeからAsana、Atlassian、Canva、Figma、Linearなどへの接続をOkta経由でGovernするBetaを開始した。(Okta)
#これはData Loopとは少し違う。
#という、
#である。
#30.OKTA × OpenAI
#OpenAI DaybreakでもOktaはPartnerとなっており、PermisoのSandyClaw Runtime Behavioral RecordへGPT Cyber Modelを適用し、AgentやNon-human identityの悪意あるBehaviorを見つけるUse Caseが公開されている。(OpenAI)
#つまりOktaも、
#から、
#へ下り始めている。
#ここはCRWDとの競争領域になる。
#31.DDOG――Production Systemの「神経系」
#Datadogの本質はObservabilityである。
#Metrics、Logs、Traces、APM、RUM、Infrastructure、Database、Network、Securityなどを一つのContextに集め、
#を見る。
#AI Agent時代、このPositionが想像以上に重要になっている。
#32.DDOG最新決算
#Q2 FY26 Revenueは$1.12B、前年比+36%。QoQ +11%は2022年以来最大で、Revenue増加額$115Mは過去最高。FCFは$279M、Margin 25%だった。
#特に重要なのはAI-native以外の顧客Revenue growthもHigh-20%まで加速したことだ。1年前は18%、前四半期はMid-20%だった。
#つまりAI Lab数社だけが成長を作っているわけではない。
#AIによるCloud migration、Workload増加、Application complexityの上昇が従来企業にも波及している。
#33.DDOGのPlatformization
#顧客の58%が4製品以上、37%が6製品以上、13%が10製品以上を使用する。前年はそれぞれ52%、29%、7%だった。RUMはARR $200Mを超え、前年比50%以上成長している。
#これは、
#への移行である。
#34.最大の構造変化――ObserveからFixへ
#Bits AIはDatadogを根本的に変える可能性がある。
#従来は、
#Problem↓Datadog Alert↓Human Engineer↓Investigation↓Fix
#だった。
#Bitsは、
#Problem↓Detect↓Root Cause↓Generate Fix↓Validate↓Remediate
#へ変える。
#DASH 2026ではBitsがMonitor作成、Root Cause分析、Code Fix、Test生成、Release validation、Database optimization、Security investigationまで拡張された。
#つまり、
#である。
#35.DatadogのLoopは「Outcome」が強い
#Datadogの理想形は、
#Production↓Telemetry↓Bits AI↓Diagnosis↓Action / Fix↓Production↓Outcome↓Telemetry
#である。
#他社との最大の違いは、
#こと。
#これはAgent Evalと非常に相性が良い。
#36.Agent Activityの急増
#Datadogで観測されるMCP Tool CallはQ2に再びQ/Q約4倍となり、Q4 2025比では22倍超になった。750以上のAI顧客を持ち、Managementによれば主要AI企業上位10社すべてがDatadog customerである。
#Inferenceが増えれば、
#のすべてがObservability対象になる。
#37.DDOGのGuideで注意するもの
#Q3 Revenue Guideは$1.135~1.145B、前年比+28~29%。FY26は$4.45~4.47B、約+30%、Operating Margin約23%。
#Q2の+36%から減速して見える最大要因の一つが、巨大AI顧客のUsage reductionである。
#Managementはその顧客をかなり保守的にGuidanceからDe-riskした一方、その顧客を除けば残りのBusinessは約5四半期連続で加速していると説明している。
#DatadogはUsage modelなので、
#が強烈な追い風になる一方、
#もRevenueへ早く出る。
#ここは最大の長所であり、Riskでもある。
#38.DDOGのSecurity進出
#AI GuardによってDatadogも単なるObservabilityからInline Enforcementへ進み始めた。
#OpenAIやAnthropic SDKを自動Instrumentationし、LLM CallをAI Guardで評価できる。(Datadog)
#つまり、
#である。
#カンファレンスコールでもCEOは、将来のObservabilityは「見る」だけではなく「直す」ものになると明確に説明している。Bits Security Analystを自社SIEMから切り離し、他社SIEMでも動くAI SOC Agentへ広げる構想まで示している。
#39.ESTC――Enterprise Memory / Context Layer
#Elasticは検索技術が原点である。
#Elasticsearchへ、
#を入れ、高速検索・相関する。
#そのためAI時代には、
#になりやすい。
#Agentが正確にReasoningするためには、Foundation Modelだけでなく企業内部の最新情報が必要だからである。
#40.ESTC最新決算
#Q1 FY27 Revenueは$478M、前年比+15%。Subscription Revenue $449M、+15%、Sales-led Subscriptionは$399M、+18%。cRPOは$1.153B、+21%、RPOは$1.854B、+27%。Non-GAAP Operating Marginは16.2%、Adjusted FCFは$143Mだった。(Elastic)
#FY27 GuidanceはRevenue $1.998~2.010B、+15.2%、Sales-led Subscription +17.4%、Non-GAAP Operating Margin約19.4%、Adjusted FCF Margin約21.5%。(Elastic)
#売上成長率自体はCRWD/DDOG/NETより低いが、
#であり、Forward indicatorは改善している。
#41.Elasticの3本柱
#Elasticは現在、
#の3つを一つのElasticsearch Platform上で提供している。
#特にAIではVector Search、Hybrid Search、Agent Builderを通じてEnterprise DataをAgentへ渡す。
#SecurityではSIEM、XDR、Endpoint、Attack Discovery、Alert Zero。
#ObservabilityではLogs、Metrics、Tracesに加えてAgentic investigationへ進んでいる。
#42.ESTCもObserveからActへ
#ElasticはDeductive AIを買収し、過去・現在のInvestigationから学びながらRoot Causeを自動解析するAgentic SREを作ろうとしている。
#SecurityではAttack Discoveryが脅威を自律的にInvestigation/Validationし、Alert ZeroでSOCをMachine Speedへ近づけている。(The Motley Fool)
#つまりElasticも、
#へ進んでいる。
#43.ESTC × Frontier AI
#OpenAIとの協業はかなり直接的になった。
#ElasticsearchをAgent向けのReal-time Enterprise Context Layerとして利用し、OpenAI Model/Codexから企業内部DataへGoverned accessを提供する。さらにDaybreakでGPT Cyber ModelをElastic Securityへ組み込み、Alert triage、Detection、Remediationへ利用する。(Elastic)
#AnthropicについてはClaude Compliance APIの300以上のEvent typeをElasticへ取り込み、Sign-in、Role、Permission、API Key、Claude Code、MCP configurationなどを他のSecurity Eventと相関できる。(Elastic)
#これは、
#というLoopである。
#44.7社を4軸で並べる
#ここまでを一度整理する。
#重要なのは「全部持っている企業が必ず勝つ」ということではない。
#最もコピーしにくいものは、Product featureではなく、
#だからである。
#45.CRWDのEndpointがなぜ強いのか
#PANWやZscaler、DatadogまでEndpointへ近づき始めた。
#これは逆に、
#ことを示している。
#AgentがShell、Filesystem、Credential、Browserを操作するなら、その実行場所を握るEndpoint Sensorの価値は高い。
#ただしCloud/SaaS-only Agentも増えるため、EndpointだけでUniversal Control Pointにはならない。
#そのためCRWD自身もIdentity、Cloud、Browser、SaaS、SIEMへ広がっている。
#46.ZscalerのTrafficがなぜ違うのか
#Zscalerは異常を見つけるだけではなく、
#方向が強い。
#例えばAgentが完全にCompromiseされても、
#Agent A → GitHubAgent A → Salesforce
#しかReachabilityがなければ、
#Agent A → PayrollAgent A → PLCAgent A → HR DB
#へ行けない。
#つまり、
#にする。
#Zero Trustの価値はここにある。
#47.しかしTrafficだけでは足りない
#正常なEdgeを悪用された場合である。
#例えば、
#Agent A → GitHub = Allowed
#でも、
#Read payroll.csv↓Compress↓Upload GitHub
#なら危険である。
#Edgeそのものは正常だ。
#ここで、
#だけでは足りず、
#が必要になる。
#さらにActionの結果を見るためには、
#が必要。
#そして誰がそのActionをしたかには、
#が必要になる。
#だから4軸は補完関係にある。
#48.AI Agent時代の理想的Security Loop
#
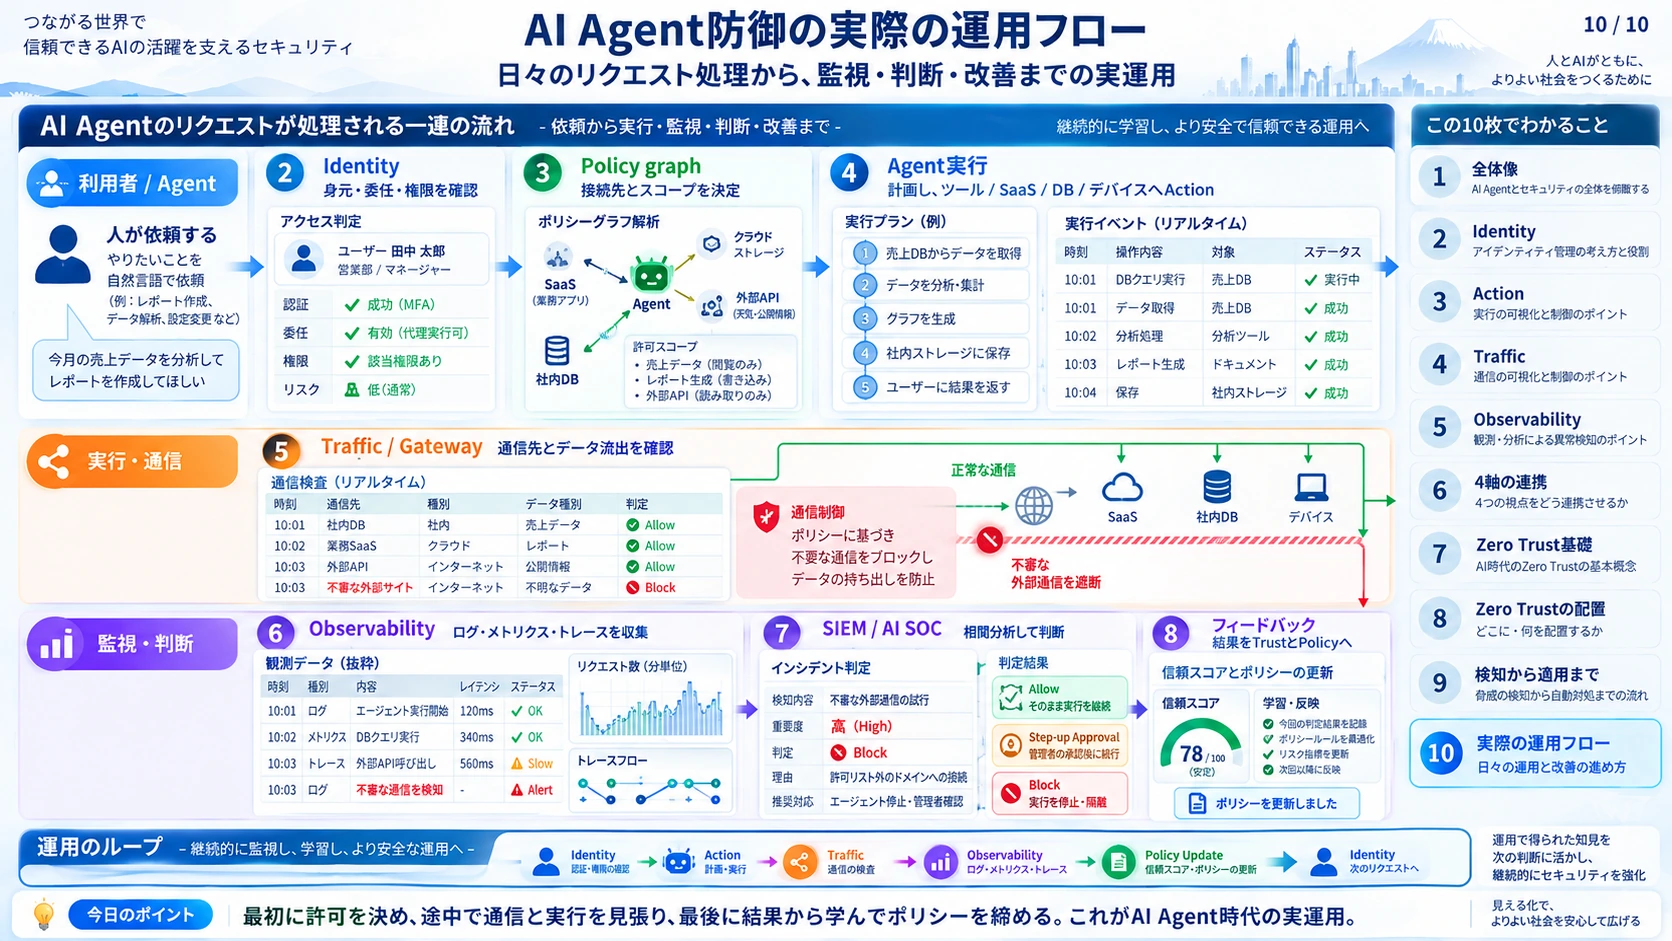
最終形は次のようになる。
#Identity↓Who / Owner / Delegation↓│Traffic ───────→ Policy Engine ←────── ActionWho talks to │ What is it doing?whom? │↓Resource↓Action↓Observability↓What happened?↓New Risk↓Policy Update
#数式的には、
#となる。
#TrustはLogin時に一度決まる固定値ではない。
#になる。
#これがContinuous Zero Trustである。
#49.Exposureを加えるとAttack Chain全体が完成する
#4軸のさらに外側にはExposureがある。
#Frontier AIによって脆弱性発見能力が大幅に上がると、
#の時間が短くなる。
#したがって、
#Exposure↓Identity compromise↓Runtime Action↓Traffic / Lateral Movement↓System Outcome
#を別々に守るのでは遅い。
#PANW、CRWD、ZSが全てExposure Managementを強化している理由はここにある。
#50.Frontier AIとの「Loop」をどう評価するか
#OpenAI DaybreakにはCRWD、PANW、Cloudflare、Elastic、Okta、Zscalerを含む多数のSecurity vendorが参加している。したがって「Daybreak Partnerである」こと自体はMoatではない。(OpenAI)
#重要なのは、
#が揃っているかである。
#例えば、
#CrowdStrike
#PANW
#Zscaler
#Cloudflare
#Okta
#Datadog
#Elastic
#である。
#51.Googleは特殊――Frontier LabでありSecurity Platformでもある
#GoogleはOpenAI/Anthropic/xAIとは少し違う。
#Geminiだけでなく、
#まで持っているからだ。
#Gemini Enterprise Agent PlatformのAgent GatewayではOktaなどのIdentity Partnerと、CRWD、PANW、ZscalerなどのRuntime Security partnerを同じRequest Pathへ差し込む構造を作っている。(Google Cloud)
#つまりGoogleは、
#そのものを取ろうとしている。
#さらにFairwindではGemini Cyber ModelをCRWD、PANWなどTrusted Partnerへ提供する。(blog.google)
#したがってGoogleは各Security企業にとってPartnerであると同時に、将来的なPlatform competitorでもある。
#52.xAI/Grokは現在少し違う位置
#xAIは現時点ではOpenAI/AnthropicほどCybersecurity共同研究の中心には入っていない。
#強いのは、
#である。
#GrokはCloudflare AI GatewayからRoutingでき、Cloudflare上でGrok 4.6を動かすこともできる。(Cloudflare Docs)
#さらにGoogle Gemini Enterprise Agent PlatformでもGrok 4.6がPartner Modelとして提供されている。(Google Cloud Documentation)
#つまりxAIは自社Security stackを垂直統合するより、現在はDistributionを広げる段階に見える。
#今後xAI Agentが企業内Actionを増やすほど、Okta、CRWD、PANW、Zscaler、Cloudflare、Datadogのような外部Control Pointが必要になる可能性が高い。
#53.各銘柄の構造変化を一言でまとめる
#CRWDは、
#PANWは、
#Zscalerは、
#Cloudflareは、
#Oktaは、
#Datadogは、
#Elasticは、
#へ進んでいる。
#54.投資で見るべき「Loopの質」
#この7銘柄を見る時、単純にAIという単語が何回出たかを見る必要はない。
#重要なのは、
#というLoopのうち、何段階を自社で閉じられるかである。
#例えば、
#はAction Ground Truthが非常に深い。
#はRelationshipを実際に切れる。
#はOutcomeを最も深く見られる。
#は誰が誰の代理なのかを知っている。
#この「事実」は相互代替できない。
#55.最終的に勝つのは一社だけではない可能性が高い
#AI Securityを考えると、Winner-take-allだけを想定するのは危険である。
#現実のEnterpriseでは、
#OktaWho is this Agent?↓CrowdStrikeWhat is it executing?↓Zscaler / PANW / CloudflareWhere can it communicate?↓Application / Data↓Datadog / ElasticWhat happened afterward?↓Risk Feedback↓Policy Tightening
#という複数企業のLoopが自然である。
#各社は互いに競合領域を広げながらも、相互にSignalを渡した方がSecurity精度が上がる。
#だからこの市場は、
#と、
#が同時進行する可能性がある。
#56.その中で特に注目したいControl Point
#今後AI Agent数がHuman数を大幅に上回る世界を考える。
#Agentは24時間動き、Humanより遥かに多くのActionを行う。
#するとSecurityの中心は、
#から、
#へ移る。
#一回Loginしたから8時間信用するのではなく、
#Identity↓Action request↓Traffic context↓Current risk↓Resource sensitivity↓ALLOW / DENY↓Observe outcome↓Recalculate trust
#を繰り返す。
#ここではIdentity、Action、Traffic、Observabilityが一つのSystemになる。
#結論――AI Agent時代、Security企業を見る軸そのものを変える
#これまでCybersecurity企業は、
#「Firewall企業」
#「Endpoint企業」
#「Identity企業」
#「Observability企業」
#として評価されてきた。
#しかしAI Agent時代には、この分類だけでは足りない。
#見るべきなのは、
#のどこにGround Truthを持ち、そこからどこへ進出しているかである。
#CrowdStrikeはEndpoint Actionという非常に深いMoatを起点に、Identity、Cloud、SIEM、AIDRへ上がっている。
#Palo Alto NetworksはNetworkから始まり、最も広いSecurity Graphを作ろうとしている。
#Zscalerは「不要な関係を最初から存在させない」というZero Trust思想をAgent、IoT、OTまで拡張する。
#CloudflareはInternet EdgeとAgent Runtimeを握り、Machine-to-Machine Internetそのものを取りに行く。
#OktaはHumanからAgentへIdentity System of Recordを拡張する。
#DatadogはProduction Telemetryを使い、「見る会社」から「直す会社」へ変わろうとしている。
#ElasticはEnterpriseのLogs、Documents、Metrics、Security Eventを一つのContextへ集め、AI AgentのMemory Layerへ進んでいる。
#そしてOpenAI、Anthropic、Google、xAIといったFrontier Model側は、これらの企業を消していく存在というより、現時点ではむしろ、
#という形で各Control Pointの価値を押し上げ始めている。
#Modelが賢くなるほど、Identityを知らなければならない。
#Modelが多くのActionを起こすほど、Endpointが重要になる。
#Agent間通信が増えるほど、Traffic Controlが重要になる。
#Actionを自動化するほど、その結果を評価するObservabilityが必要になる。
#そして全てを組み合わせると、
#という一本の因果関係が完成する。
#AI Agent Securityの本質は、最終的にはこの因果関係をMachine Speedで理解し、
#というLoopを、人間を待たずに安全に回すことにある。
#その意味で、現在のCRWD、PANW、ZS、NET、OKTA、DDOG、ESTCの競争は単なるCybersecurity市場のシェア争いではない。
#AI Agentが企業の内部で安全に行動するための「制御層」を誰が握るのか。
#そこへ向かう競争が、すでに始まっている。
#最終章――7社をMoat・Frontier Loop・収益化・Valuation・2030年の伸びしろで評価する
#ここまでCRWD、PANW、ZS、NET、OKTA、DDOG、ESTCを見てきた。
#最後に投資という観点から、
#の5軸に落として比較する。
#ただし、この5軸は同じ意味ではない。
#Moatが最も強い会社が最も良い株とは限らない。
#非常に優れた企業でも、その将来が株価へすでに完全に織り込まれていればExpected Returnは小さくなる。
#逆に現在の成長率が低い企業でも、市場が将来の構造変化をほとんど評価していなければ、上振れ余地は大きくなる。
#したがって、
#として見る必要がある。
#57.まず評価基準を定義する
#Moatは、競合が同じ機能を作ることではなく、同じGround Truth・Distribution・Workflow・Installed Baseまで再現できるかを見る。
#Frontier Loopは、OpenAI、Anthropic、Google、xAIなどのFrontier Modelと単にAPI接続しているだけではなく、
#までどこまで深く接続できているかを見る。
#収益化の早さは、AI Agent Securityや新Control Pointが「将来のTAM」ではなく、既にARR、Bookings、Consumption、Upsellとして数字へ出始めているかを見る。
#Valuationは5が割安、1が非常に高価とする。Forward PERだけでなく、P/S、P/FCF、Growth、Margin、SBC、買収による歪みも考慮する。
#2027~2030年の伸びしろは株価上昇率の予想ではない。AI Agent、Physical AI、Autonomous SOC、Agent Runtimeなどによって、その企業が取り得るBusiness TAMが現在よりどれほど拡大できるかを見る。
#58.総合評価
#これは順位表というより、
#を見るための表である。
#59.Valuationには非常に大きな差がある
#2026年9月時点の市場データでは、Forward PERはおおよそ次の位置にある。
#CRWDはForward PER約147倍、P/FCF約133倍と、極めて高い期待を織り込んでいる。NETはさらにForward PER約211倍、P/S約44倍、P/FCFは300倍を超える。(StockAnalysis.com)
#PANWとDDOGもForward PERがそれぞれ約81倍、約84倍であり、高成長をかなり織り込む水準である。(StockAnalysis.com)
#一方ZSはForward PER約33倍、P/FCF約31倍まで大幅に圧縮された。ESTCもForward PER約24倍、P/S約4.9倍、P/FCF約25倍である。(StockAnalysis.com)
#OKTAはForward PER約42倍、P/FCF約31倍で中間に位置する。(StockAnalysis.com)
#つまり現在は、
#と、
#がかなり逆方向へ並んでいる。
#60.CRWD――最も強いMoatの一つだが、株価にもかなり反映済み
#Moat:5/5
#CRWD最大の価値は、
#である。
#Agentが何を実行したか、どのFileを読んだか、Credentialを触ったか、Processを起動したかという事実は、後からNetwork Logだけで完全に再構成することが難しい。
#さらに既存Falcon SensorというDistributionを持つ。
#したがって、
#への拡張が自然である。
#機能をコピーすることはできても、
#をコピーすることは難しい。
#Frontier Loop:5/5
#OpenAI、Anthropic、GoogleのCyber ecosystemすべてに深く入っている。
#OpenAI Cyber ModelをFalconへ取り込み、一方でCodex AgentをGuardianで保護する。
#つまり、
#という双方向性を持つ。
#これは単なるModel consumptionよりかなり深い。
#収益化:5/5
#ここも強い。
#AIDRはまだ小規模ながらEnding ARRが前四半期比でほぼ3倍。
#Identity、Cloud、Next-Gen SIEMも既に数億ドルARR規模となっている。
#つまり、
#を語っているだけではなく、Platform expansionとして既にRevenueへ出ている。
#Valuation:1.5/5
#最大の問題はここである。
#Forward PER約147倍、P/S約40倍、P/FCF約133倍という数字は、
#ことを意味する。(StockAnalysis.com)
#CRWDで怖いのはBusiness failureより、
#というCaseである。
#例えば30%近い成長が20%台前半へ落ちただけでも、EPS成長以上にMultiple contractionが起こり得る。
#2027~2030:5/5
#Business opportunity自体は最大級である。
#AI AgentがEndpointでActionする限り、
#となる。
#Cloud/SaaS-only AgentまでGuardianの可視性を広げられれば、
#へ進化する。
#CRWDは「最も強い企業の一つ」だが、「最も安い株」では全くない。
#61.PANW――最も完成されたSecurity Platform
#Moat:5/5
#PANWのMoatはCRWDとは違う。
#CRWDがDepthなら、PANWはBreadthである。
#をほぼ全部持つ。
#Security Teamが複数Vendorを減らしたいほど、Platform consolidationはPANWへ追い風になる。
#Frontier Loop:5/5
#OpenAI、Anthropic双方でFrontier Cyber Modelを実際の製品・研究へ投入し、
#まで閉じようとしている。
#Unit 42というResearch organizationを持つ点も大きい。
#Frontier Model側から見ても、
#を一度に提供できるPartnerである。
#収益化:5/5
#Prisma AIRSがGA後4四半期でARR $100Mを突破したことは強いSignalである。
#XSIAMも既に大規模Business。
#したがってAgentic SecurityやAI SOCが、
#に留まっていない。
#Valuation:2/5
#問題はPANWも相当に高いこと。
#Forward PER約81倍、P/S約24倍、P/FCF約67倍である。(StockAnalysis.com)
#さらにCyberArk、Chronosphereなど大規模買収後なので、
#と、
#を区別して読む必要がある。
#巨大Platformを完成させる一方、Integration riskも上昇している。
#2027~2030:4.5/5
#Security consolidationが続くならPANWは極めて強い。
#一方で既に企業規模が非常に大きく、多数のControl Pointを持つため、
#の追加による相対的な成長率上昇は、小型企業より出にくくなる。
#それでも「AI Agent時代のSecurity OS」に最も近い企業の一つである。
#62.ZS――現在最もValuationとの非対称性が面白い候補
#Moat:4.5/5
#Zscaler最大のMoatは、
#である。
#Identityが誰かを決め、
#CRWDが何をしているかを見る。
#Zscalerは最終的に、
#を決められる。
#さらに750B超/日のInline transactionというTraffic Ground Truthを持つ。
#Frontier Loop:4.5/5
#OpenAI Daybreak、Anthropic Glasswing、Claude Inference Hooksなどへかなり深く入った。
#特にClaude inferenceそのものへAI Guard Policyを差し込める点は面白い。
#の両側を取れる可能性がある。
#CRWD/PANWほどFrontier Cyber Research側の中心ではないものの、Enforcement側ではかなり重要である。
#収益化:4/5
#Security for AI BookingsはQ/Q +50%超、Pipeline +75%。
#Non-seat-based metered usageはNew/Upsell ACVの約30%、関連ARRは前年比100%超。
#一方、Zero Trust Exchange for Agents、Endpoint AI Security、Agentic SecOpsの本格寄与はFY27後半以降。
#つまり、
#は確認できるが、本格化はこれからである。
#Valuation:5/5
#7社の中で現在かなり特徴的である。
#Forward PERは約33倍。
#1年前の80倍台から大幅に圧縮され、P/Sも約8倍、P/FCF約31倍まで下がった。(StockAnalysis.com)
#当然、
#へ減速するGuideが理由である。
#したがって割安なのではなく、
#と考える方が正しい。
#しかしもし、
#によって20%台へ再加速すれば、Multiple expansionとEPS growthの両方を得られる余地がある。
#2027~2030:4.5/5
#Human Seatから、
#へ対象を広げられる。
#特にPhysical AIが増えるならZero Trust Branchは重要になる。
#ZSは現在の7社で、
#がかなり大きい銘柄と見る。
#63.NET――最も大きいOptionalityと最も大きいValuation risk
#Moat:4.5/5
#Cloudflare最大のMoatは、
#である。
#Network、WAF、DNS、Workers、Containers、Sandbox、AI Gatewayを同じGlobal Network上で提供できる。
#AI AgentのExecutionとInternet Trafficを同時に握れる企業は少ない。
#Frontier Loop:4.5/5
#Anthropic Managed AgentsではCloudflareがRuntimeを担い、
#に近い構造になる。
#OpenAI Daybreak、Grok routingなどにも入っている。
#さらにModel agnosticなので、どのFrontier Modelが勝ってもTrafficを取れる可能性がある。
#収益化:3.5/5
#Revenue自体は+36%と非常に強い。
#ただし、
#や、
#がどの程度Standalone revenueを生んでいるのかはまだ透明度が低い。
#現在は「AIがCloudflare全体のTraffic/Workers需要を増やす」段階が中心である。
#Valuation:1/5
#7社で最も難しい。
#Forward PER約211倍、P/S約44倍、P/FCFは300倍超。(StockAnalysis.com)
#つまり市場は既に、
#という成功をかなり織り込んでいる。
#Business thesisが正しくても、Stock thesisが成立するには、
#が必要になる。
#2027~2030:5/5
#一方、Business opportunityは最大級。
#もしInternet Trafficの中心が、
#へ移るなら、
#Runtime、Security、Gateway、Network、Storage、Developer Platformすべてへ波及する。
#この7社の中で「2030年の会社像が現在と最も違う可能性がある企業」の一つである。
#64.OKTA――RevenueよりProtocol/Identity Optionを評価する銘柄
#Moat:4.5/5
#OktaのMoatは、
#である。
#Employee、Application、Lifecycle、Permissionを長年管理してきた。
#Agent時代には、
#のOwnership/Delegationを誰が管理するのかが問題になる。
#ここは既存Identity providerが非常に有利である。
#Frontier Loop:4.5/5
#AnthropicがClaude EnterpriseでOktaをFeatured Identity Providerとして採用し、Cross App Accessを使ってAgent-to-App authorizationを行う。
#OpenAI Daybreakにも入っている。
#つまり単なる「SSO vendor」ではなく、
#へかなり入り始めている。
#収益化:2.5/5
#弱いのはここ。
#AI Agent関連Dealは増えているものの、Management自身、全社Revenueへまだ目立って現れる規模ではないと説明している。
#本格的なAI revenueはFY28以降を見る方が自然である。
#現在は、
#である。
#Valuation:3/5
#Forward PER約42倍、P/FCF約31倍。(StockAnalysis.com)
#Revenue growthは10~11%なので、現在の成長率だけで見れば安くない。
#しかしFCF Marginは28~29%まで改善している。
#したがって、
#にAgent Identity optionをどこまで付けるか、という評価になる。
#2027~2030:4.5/5
#Agent数がHuman数を大幅に超えるなら、
#自体の概念が変わる。
#特にAgent SSO、XAA、Delegation、MCP Gatewayが標準化すれば、
#へ大きく拡張できる。
#現在のRevenue growthだけではこのOptionはほとんど見えない。
#65.DDOG――AIが増えるほどTelemetryが増える「Production Ground Truth」
#Moat:4.5/5
#Datadogの最大資産は、
#である。
#Metrics、Logs、Traces、RUM、Database、Network、GPU、Security Signalを同じProduction Contextとして持つ。
#CRWDが、
#Agentは何をしたのか
#を見るなら、
#Datadogは、
#その結果Systemに何が起きたのか
#を最もよく見られる。
#Frontier Loop:3.5/5
#これは意図的に少し低く評価する。
#Datadogは主要AI企業・AI LabとのBusiness relationshipは非常に強い。
#750以上のAI顧客を持ち、主要AI企業上位群が顧客であり、Training InfrastructureやGPU Fleetも監視している。
#しかしCRWD/PANW/ZS/ESTCのような、
#という意味での明確なFrontier Security partnershipは相対的に薄い。
#代わりに、
#を握るところが強い。
#収益化:5/5
#AI恩恵はすでに数字へ現れている。
#Q2 Revenue +36%。
#さらにAI顧客を除いた既存顧客でもHigh-20%成長へ加速した。
#つまりAIは、
#だけでなく、
#まで刺激している。
#MCP Tool CallもQ4 2025比22倍超。
#Agent activityが直接Observability volumeへ変換され始めている。
#Valuation:2/5
#Forward PER約84倍、P/S約20倍、P/FCF約67倍。(StockAnalysis.com)
#成長率36%ならCRWD/NETより説明しやすいものの、安くはない。
#特にUsage modelなので巨大顧客のOptimizationがRevenueへ即座に出る。
#現在の最大AI顧客のUsage reductionはそのRiskを示している。
#2027~2030:5/5
#かなり大きい。
#Observabilityが、
#から、
#へ変われば、
#DatadogはMonitoring Toolではなく、
#になる。
#さらにAdaptive MLを使って、
#まで閉じられれば、非常に強いLoopになる。
#66.ESTC――派手さは小さいがValuationとのバランスが良い
#Moat:4/5
#ElasticのMoatは、
#である。
#Documents、Logs、Metrics、Traces、Security eventsなどを横断して高速検索する。
#Agentにとってこれは、
#に近い。
#ただしSearch市場にはCloud provider、Datadog、Splunk系、Vector DB、Open sourceなど多くの競合が存在するため、MoatはCRWD/OKTAほど閉じていない。
#Frontier Loop:4.5/5
#OpenAIとの関係はかなり深い。
#ElasticsearchをEnterprise AgentのContext Layerとして直接利用する方向へ進み、DaybreakではGPT Cyber ModelをSecurity workflowへ統合する。
#AnthropicについてもClaude Compliance APIのEventをElasticへ取り込める。
#つまり、
#の中央に入りやすい。
#Model agnosticなのも強い。
#収益化:3.5/5
#AIやSecurity、Observabilityの新製品は伸びているものの、全社Revenue growthは約15%。
#したがって現在は、
#である。
#cRPO +21%がRevenue +15%を上回っていることは改善Signalだが、20%以上への再加速が確認できるまでは慎重に見る必要がある。
#Valuation:4.5/5
#Forward PER約24倍、P/S約4.9倍、P/FCF約25倍。(StockAnalysis.com)
#7社の中では最も低い部類。
#つまり市場は、
#としてかなり評価している。
#もしAgent Context、Security、Observabilityが20%前後への再加速を生めば、Valuation rerating余地が生じる。
#2027~2030:4/5
#AI Agentが増えるほどEnterprise Contextは必要になる。
#ただし、そのContext layerをElasticが独占できるわけではない。
#Cloud、Datadog、Snowflake、Databricks、Vector DBなど競争相手は多い。
#したがってTAMは大きいがWinner concentrationは他領域より低いと見る。
#67.投資特性で分けると7社は4グループになる
#Quality / Execution型
#Business quality、Frontier relationship、既存Monetizationの3つが最も完成している。
#問題は、
#である。
#「この会社は強い」という結論自体は市場も既に知っている。
#したがってExpected Returnを出すには、
#をさらに超える必要がある。
#Reacceleration / Asymmetry型
#現在のGrowth Guideを市場がかなり低く評価している。
#その一方で、
#Security for AI、Agentic SOC、Zero Trust Branch、Consumption modelという再加速候補が複数存在する。
#だから、
#という非対称性がある。
#Massive Optionality / Expensive型
#どちらもAI Agent普及の構造的Beneficiaryになり得る。
#NETはAgentic Internet。
#DDOGはAgentic Production。
#2030年のTAMは極めて大きい。
#しかしMarketもそれをかなり評価している。
#したがって、
#と、
#を分ける必要がある。
#Underappreciated Structural Option型
#現在のHeadline Growthは最も低い。
#しかし、
#OKTAにはAgent Identity、
#ESTCにはEnterprise Context
#というAI Agent時代に必要なControl Pointがある。
#市場がそれをどこまでRevenueへ転換できると見るかで評価が変わる。
#68.では現在どれが一番面白いのか
#これは目的によって異なる。
#Business Moatだけを見るならCRWDとPANW。
#が頭一つ抜けている。
#CRWDはAction Ground Truth。
#PANWはSecurity Graph全体。
#2030年の会社像が最も大きく変わり得るのはNETとDDOG。
#である。
#ただしValuation riskも非常に大きい。
#現在のValuationとの非対称性を重視するとZS。
#がかなり面白い。
#33倍前後のForward PERで17%成長しか実現しないなら特別安くない。
#しかし、
#へ再加速するだけで評価が大きく変わる。
#最も安価なAI Agent Context optionはESTC。
#はRevenue成長15%なので低Multipleには理由がある。
#しかし20%前後まで再加速できれば、現在の約24倍Forward PERとの組み合わせはかなり変わる。
#最も長期的に化ける可能性が読みにくいのがOKTA。
#Agent数がHumanを上回った時、
#そのものが変わる可能性がある。
#一方、現在のRevenueにはまだほとんど現れていない。
#したがって、
#である。
#69.2027~2030年に確認すべき「答え合わせ」
#この7社を追う場合、最終的に見るべきものはAIという単語ではない。
#CRWDでは、
#PANWでは、
#ZSでは、
#NETでは、
#OKTAでは、
#DDOGでは、
#ESTCでは、
#を見る必要がある。
#つまり、
#へ本当に変換できているかが答え合わせになる。
#70.最終的な評価
#現在最もBusiness Qualityが高いのはCRWD/PANW。
#現在最もValuationと構造変化の差が面白いのはZS。
#現在最も2030年のOptionalityが大きい一方で価格も厳しいのがNET/DDOG。
#現在最も「数字にまだ現れていないAgent時代のOption」が大きいのがOKTA。
#現在最も低いMultipleでEnterprise AI Context optionを持つのがESTC。
#したがって、この7社を単純な順位に並べるより、
#の三角形として考える方がよい。
#最も重要なのは、
#だけでも、
#だけでもない。
#最終的な株式Returnは、
#によって決まる。
#AI Agent時代のSecurity市場そのものには極めて大きな成長余地がある。
#しかし現在の市場はすでにCRWD、PANW、NET、DDOGには大きな成功を織り込み始めている。
#その一方でZS、OKTA、ESTCには、
#が残されている。
#だから2027~2030年の投資判断では、
#「どの会社が一番AIに強いか」ではなく、「どの会社のAI時代の価値が、現在の株価へどこまで織り込まれているか」まで含めて比較することが重要になる。
#サムネイルはPixAIsunflowerモデルとGPTImage2.5
#投資助言を目的とするものではありません。投資判断はご自身の責任でお願いいたします。
#