国家デジタル取引プライバシー・信用基盤構想書
この資料の日時
元資料の日付と、その本文が公に存在した確認日時は別の記録です。
本文に含まれる語句 AIエージェント
この資料を根拠にした分析カード(試験中): 証明する範囲・渡す情報・救済経路を一緒に調べる
出典・更新履歴・検証情報
この保存版のデータを照合するための情報です。元記事の初公開日とは区別しています。
- データセットの版
- 2026.10.21.2
- 記事内容のSHA-256
0af5639b38a0c245cef9b4757063f1b9aba0b17bb3b842de8e26828dbb1a140d- 保存版のSHA-256
0dedce09293dccaa91ccbdd1beac9d8a7e963cbfa656d7d21cbd8278d431ff00
外部証明の最終検査結果は詳細を開くと表示します。
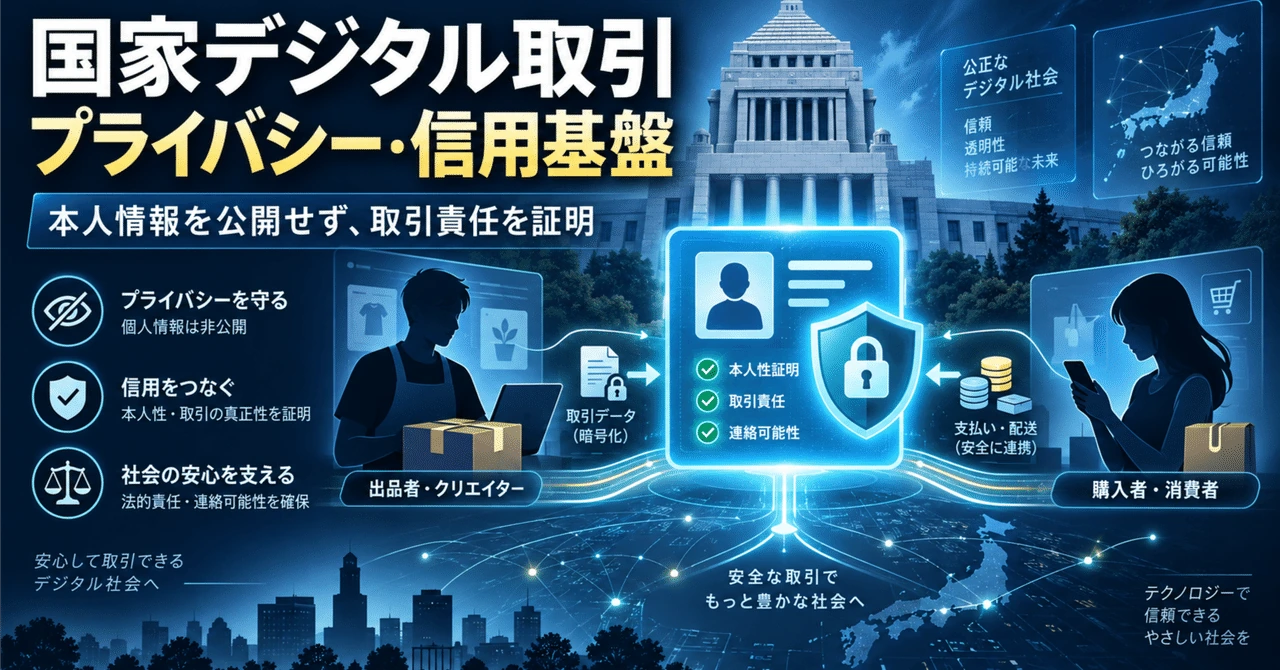
国家デジタル取引プライバシー・信用基盤構想書
#― 本人情報を公開せず、取引責任を証明できる社会基盤の整備 ―
#政策構想書・第1版
#作成日:2026年10月15日 位置付け:政策提案・制度設計の検討資料 対象:国民、個人事業者、法人、電子商取引事業者、プラットフォーム事業者、認証・決済・配送事業者、関係行政機関
#第1章 構想の要旨
#1.1 構想の目的
#本構想は、日本国内のデジタル取引において、本人の実在性と法的責任の追跡可能性を確保しながら、取引相手に提供する個人情報を必要最小限に抑えるため、全国共通の技術規格、本人認証、法的連絡窓口、紛争救済制度を整備することを提案するものである。
#従来の電子商取引では、消費者が事業者に氏名、住所、電話番号、決済情報などを提供し、販売者も特定商取引法等の規定により、氏名、住所、電話番号を表示し、または請求に応じて提供する仕組みが採用されている。
#これらの仕組みには、契約責任の明確化、消費者の権利行使、取引の安全性確保という重要な目的がある。
#しかし、インターネット上の取引が日常化し、AIによるなりすましやサイバー攻撃が高度化する中で、本人情報を多数の事業者に保管・提供する構造は、情報漏洩、身元暴露、アカウント乗っ取りなどのリスクも生み出している。
#特に、個人事業者、小規模クリエイター、一般消費者には、大規模企業と同等のサイバーセキュリティ対策を独自に実施することが困難な場合がある。
#本構想では、この課題に対して次の転換を提案する。
#本人を確認することと、本人情報を公開することを分離する。
#取引相手を信用する根拠を、氏名や住所の直接提供だけに依存させず、検証可能な本人認証・取引責任・救済手段によって補完する。
#個人や小規模事業者にも、国家規模で相互運用可能な安全基盤を利用できるようにする。
#これにより、国民のプライバシー保護、消費者保護、デジタル経済への参加促進、情報漏洩リスクの軽減を同時に実現することを目指す。
#1.2 基本理念
#本構想では、以下の原則を制度全体の基礎とする。
#- 実名認証と対外的な匿名性の分離 — 公的な本人確認を維持しながら、日常の取引では必要以上の氏名・住所を公開しない。
- 最小限の情報開示 — 取引の成立、履行、権利行使に必要な情報だけを、必要な相手に提供する。
- 匿名性と法的責任の両立 — 匿名・仮名で活動できることと、責任追及から逃れられることを明確に区別する。
- 消費者の権利を弱めない — 連絡、契約解除、返金、損害賠償請求、法的手続へのアクセスを、従来以上に確実にすることを制度利用の条件とする。
- 全国での利用可能性と非強制性 — 個人サイトを含め幅広く利用可能にする一方、すべての国民の取引に実名認証を強制しない。
- 共通規格と分散した情報管理 — 国家として共通の認証・検証ルールを整備しつつ、全取引情報を単一機関に集中させない。
- 制度の実証可能性 — 被害削減、取引効率化、消費者救済、運用費用について、実測データによる評価を行う。
第2章 現状と課題
#2.1 個人情報の分散蓄積
#現在、消費者はECサイトや各種デジタルサービスを利用する際、取引内容に応じて氏名、住所、電話番号などを登録する。
#各事業者は、それらの情報を自社のシステムや委託先サービスで管理する。
#この構造では、同一人物の情報が多数の事業者に重複して蓄積される。
#その結果、個々の事業者が十分な対策を講じていなければ、どこか一つが侵害された際に情報漏洩が生じる可能性がある。
#実際、個人情報保護委員会の2025年度年次報告では、民間事業者等に関する個人データ漏えい等の報告処理件数が17,139件に達している。(個人情報保護委員会:令和7年度年次報告)
#ただし、この数値はすべてがサイバー攻撃に起因するものではなく、漏えいのおそれ、紛失、誤送付等も含む。
#それでも、情報を保有する主体が増えるほど管理上の課題が大きくなることを考えるうえで、重要な背景資料となる。
#2.2 個人と中小企業のセキュリティ能力の格差
#高度な本人認証、暗号鍵管理、脆弱性診断、監視、インシデント対応を安全に運用するには、専門人材と継続的な費用が必要となる。(IPA:中小企業の情報セキュリティ対策実態調査)
#しかし、すべての個人販売者や小規模事業者が、このような能力を保有できるわけではない。
#国家としてデジタル経済への参加を促進する場合、安全性を個々の事業者の努力だけに委ねることには限界がある。
#そこで、認証、情報管理、法的連絡、紛争処理等の共通機能については、安全性を検証された基盤を提供することが考えられる。
#2.3 特定商取引法上の販売者情報開示
#特定商取引法第11条および関連規定は、通信販売における販売業者等の責任主体を明らかにし、消費者が取引条件を確認できるようにするため、氏名・住所・電話番号等の表示を原則として求めている。
#消費者庁は、一定の条件下で広告上の表示を省略できること、またプラットフォームやバーチャルオフィスの連絡先を利用できる場合があることを示している。(消費者庁:通信販売広告Q&A(Q15~Q18))
#ただし、現在の制度では、単なる活動名やサイト名をもって個人販売者の法的な氏名表示に代えることは、原則として認められていない。
#本構想は、こうした消費者保護の目的を維持しながら、本人情報の直接公開に代わる法的な選択肢を整備することを提案する。(制度議論の関連資料:消費者庁:デジタル取引・特定商取引法等検討会)
#2.4 AI時代の追加的な課題
#生成AIの高度化により、身分証画像の加工、なりすまし、詐欺的広告の作成、フィッシング等の手口は変化している。
#AIは防御にも利用されるが、攻撃者が利用可能な技術も進化する。
#本構想では、AIを利用した攻撃をすべて防止できるとは想定しない。
#むしろ、侵害が発生しても、攻撃者が取得できる個人情報や、悪用可能な権限を限定することを重視する。
#第3章 国家デジタル取引プライバシー・信用基盤の基本構造
#3.1 制度の全体像
#本基盤は、次の6つの機能によって構成する。
#国は共通規格と必要な法制度を整備し、認定を受けた複数の主体が相互運用できる仕組みを基本とする。
#3.2 本人認証
#個人の本人認証には、公的個人認証サービス(JPKI)等を活用する。(デジタル庁:公的個人認証サービス(JPKI)・デジタル庁:デジタル認証サービス)
#JPKIはマイナンバーカードの電子証明書を利用して認証する仕組みであり、12桁のマイナンバーそのものを利用するものではない。
#ただし、JPKIは本人認証のための技術であって、それ単体で販売者の誠実性、返金能力、取引条件の適法性を証明するものではない。
#そこで本人認証後に、別の仕組みで取引主体としての証明書を発行する。
#また、マイナンバーカードを利用できない人には、代替的な本人確認方法を用意する。
#3.3 検証可能な取引主体証明
#本人確認済みの事業者には、取引主体としての資格を示す証明書を発行する。(関連する民間サービス連携の実証例:デジタル庁:GビズIDの民間サービス活用実証)
#証明には、W3CのVerifiable Credentials等の国際標準を利用することを検討する。(W3C:Verifiable Credentials Data Model v2.0)
#公開する証明書には、少なくとも次の属性を含める。
#氏名・自宅住所等は、一般公開する証明書には原則として含めない。
#ただし、これは新たな法的代替制度の整備を前提とする提案である。
#認証済みと優良販売者の区別
#本人認証済みの販売者であっても、悪質な取引を行う可能性はある。
#したがって「本人確認済み」「連絡可能性確認済み」「取引対応状況」などは別々の証明として取り扱う。
#公的な本人認証だけで商品の品質や販売者の信頼性全般が保証されたかのような表示を禁止する。
#第4章 消費者側のプライバシー保護
#4.1 全国民が利用できる基盤
#本構想の利用対象は販売者に限られない。
#購入者、サービス利用者、個人間取引の当事者なども、自分の情報を必要以上に取引相手へ提供せずに済む仕組みを利用できるようにする。
#ただし、全国民が利用できることと、全国民に一律の本人認証を義務付けることは区別する。
#匿名のまま合法的に利用できるサービスでは、匿名利用を維持できるようにする。
#4.2 取引ごとの情報最小化
#例えば、デジタルコンテンツを購入する場合、販売者に必要なのは支払完了の確認と、サービス提供先となるアカウント等の情報である。
#購入者の自宅住所が必要になるとは限らない。
#一方、物理的な商品の配送では宛先情報が必要となる。
#この場合も、販売者と配送事業者の役割を分けることで、販売者側が保管する住所情報を削減できる可能性がある。
#ただし、発送や返品対応等で販売者が宛先を必要とする場合には、必要な情報提供を認める。
#制度の目的は情報提供を全面禁止することではなく、目的と相手方に応じて適切に制限することである。
#4.3 購入者の選択的な属性証明
#年齢、居住地域、会員資格等の確認が必要な場合、証明技術によって必要な属性のみを提示できる仕組みを検討する。(デジタル庁:属性証明に関する有識者会議)
#例えば、年齢制限のあるサービスでは、氏名や生年月日そのものではなく、条件を満たしていることを証明する方式が考えられる。
#ただし、暗号学的な選択的開示や追跡困難性を実現するには、対応した証明方式・ウォレット・検証手順が必要であり、一般的なVCを導入するだけで自動的に実現するわけではない。
#4.4 全国民共通の公開IDを作らない
#本構想では、全国民が同じ公開IDを利用する仕組みを採用しない。
#サービスごと、活動ごと、必要に応じて取引ごとに、異なる識別子を使用できるようにする。
#異なるサービス間で個人の活動が不用意に紐付けられることを防ぐためである。
#また、認証機関が全利用者の取引履歴を一元的に把握できるような設計も避ける。
#第5章 認定情報管理機関
#5.1 制度上の役割
#独立した販売サイトを運営する個人でも、安全な本人認証と法的連絡窓口を利用できるよう、認定情報管理機関制度を新設することを提案する。
#当該機関は、販売者や消費者に代わってすべての契約上の責任を負うものではない。
#その役割は、本人確認結果の管理、必要な法的連絡の取次ぎ、適法な情報提供、記録保全等である。
#5.2 認定条件
#認定に際しては、次の要件を検討する。
#- 安全な本人確認と認証状態の更新を行えること。
- 個人情報を目的に応じて分離・暗号化して管理すること。
- 法的通知の受付、本人への確実な取次ぎができること。
- 情報開示の判断・操作履歴を監査できること。
- 情報漏洩時の対応能力と財務的な継続性を備えること。
- 外部監査を受け、是正命令等に従うこと。
- 不当に開示を拒否された消費者の救済に協力すること。
- 認定取消しや倒産時に、安全な移管・記録保全ができること。
国が全情報を直接管理する方式だけでなく、複数の認定機関が統一された規格で運営する方式を基本候補とする。
#5.3 情報の集中を防ぐ
#認定情報管理機関が新たな巨大な漏洩源になることを防ぐ必要がある。
#そのため、本人認証、本人情報の保管、公開証明、取引記録、紛争処理などの情報は、技術的・組織的に分離する。
#秘密鍵を使った機密情報の復号・取得には、職務分離、複数人承認、操作ログ、必要に応じた独立した承認を採用する。
#個人情報の保管期間は目的に応じて設定し、法的な保存義務のない情報を無期限に蓄積しない。
#第6章 法的な連絡・返金・紛争救済
#6.1 販売者の責任を弱めない
#匿名の活動名で販売できるようになっても、販売者の契約責任は免除されない。
#消費者が次の権利を行使できることを制度上の条件とする。
#- 商品・サービスに関する説明を求めること。
- 契約の解除や返金を請求すること。
- 契約不適合や損害に関する請求を行うこと。
- 適法な法的通知を送付できること。
- 裁判その他の手続を利用できること。
法的な責任追及に必要な情報は、認定機関等によって保全される。
#6.2 通常の問い合わせと本人情報開示を分離
#本構想では、問い合わせを次の段階に区分する。
#消費者が必要な権利を行使できるのであれば、最初から販売者本人の自宅住所を直接取得する必要性を小さくできる。
#ただし、本人情報の非公開によって法的な権利行使が困難になった場合の例外的な開示手段を整備する。
#6.3 購入前の消費者保護
#購入前の消費者にも、責任ある相手方を確認する権利がある。
#そのため、認証販売者IDだけを表示すればよいとするのではなく、以下を購入前に確認可能とする。
#- 認証販売者の資格が現在有効であること。
- 契約上の責任主体が法的に特定できること。
- 解約・返金・問い合わせの経路が存在すること。
- 法的な通知を届ける窓口が有効であること。
- 苦情・紛争処理の方法が示されていること。
この方式を法定表示の代替として認めるためには、販売者IDと契約責任主体との関係を法律上明確にする必要がある。
#第7章 開示請求の審査と不正利用防止
#7.1 現行制度の課題
#特商法第11条の表示省略に伴う情報提供請求では、購入希望者による請求も想定されている。
#一方、請求者が不正目的で情報を取得しようとしている場合の審査手続や、情報提供を保留できる範囲は十分に明確化されていない。
#本構想では、消費者の正当な請求を妨げず、不正目的の情報取得を防ぐため、明確な審査・救済制度を設ける。
#7.2 開示請求の判断基準
#以下を判断要素として制度化することを提案する。
#- 請求が法令上の権利行使に関係しているか。
- 当該情報を直接提供する必要性があるか。
- 認定窓口を介した連絡・手続では目的を達成できないか。
- 情報を提供する場合、その範囲を限定できるか。
- 不正な目的を示す客観的な事情が存在するか。
- 情報提供によって生命・身体・生活上の安全への具体的な危険が生じるか。
必要な請求理由の程度や審査の厳格さは、請求内容と情報の機微性に応じて変える。
#消費者が単に問い合わせをしたいだけの場面で、過大な本人確認を要求しない。
#7.3 開示拒否と異議申立て
#販売者の情報保護を強化する場合、情報管理機関による不当な開示拒否にも対応する必要がある。
#消費者が拒否理由を確認し、再審査や中立的な紛争処理を求められる仕組みを設ける。
#また、販売者が不正目的の疑いを申し出る機会も設ける。
#ただし、緊急性の高い法的請求において、販売者が単なる異議申立てによって手続を無期限に停止できる制度にはしない。
#7.4 対応期限の明確化
#現行の「遅滞なく」という抽象的な要件だけで運用を委ねず、制度上の期限や例外を明文化する。
#実証段階のサービス目標の例として、受付確認は自動で速やかに行い、通常の問い合わせには3営業日以内に初回の実質的回答を行うなどの案が考えられる。
#法的な開示審査については、請求の種類、危険性、緊急性ごとに個別の期限を定める。
#これらは現行の法定期限ではなく、実証の中で妥当性を評価すべき提案値である。
#第8章 セキュリティ・技術アーキテクチャ
#8.1 ゼロトラストと権限の最小化
#認証済みの利用者や機関であっても、あらゆる情報にアクセスできるわけではない。
#各主体には、業務に必要な最小限の権限だけを与える。
#特に、個人情報の閲覧、変更、法的開示、認証状態の停止については、別々の権限と承認手続きを設ける。
#8.2 利用する技術候補
#特定のブロックチェーンや特定企業の製品に依存しないことを基本原則とする。
#8.3 想定する攻撃
#設計段階から少なくとも以下の脅威を評価する。
#- AIによる本人確認資料の偽造。
- 正規アカウントの乗っ取り。
- 認証済みサイトの改ざん。
- 証明書の偽造・コピー・不正再利用。
- 認証機関内部の不正。
- 情報管理委託先への侵入。
- 公開IDを用いた活動履歴の紐付け。
- 法的開示請求を装った個人情報取得。
- AIエージェントによる不適切な自動取引。
- 大規模障害による連絡・救済機能の停止。
本人認証に成功しても、それだけで以後の取引が安全になるとは扱わない。
#認証状態の失効確認、重要操作への追加認証、アカウント復旧手続等を別途整備する。
#8.4 独立した監査と安全性評価
#認定機関に対して、定期的な第三者監査、脆弱性診断、侵入試験、事故対応訓練を求める。
#監査基準には、日本の関連法令とともに、NIST SP 800-63-4等の本人認証・連携に関する国際的な知見を参考にする。(NIST:Digital Identity Guidelines SP 800-63-4)
#また、セキュリティ対策の状況をすべて公開すると攻撃を容易にする場合があるため、公開すべき保証情報と非公開にすべき詳細を区別する。
#8.5 障害・災害への耐性
#認証機関の停止によって全国の電子商取引が一斉に止まる構造を避ける。
#複数の認定機関、認証方式、連絡経路を確保する。
#また、停電、通信障害、認証端末の紛失、暗号鍵の破損等を想定した代替手続を設計する。
#法的に重要な通知については、電子手段が利用できない場合の代替経路も確保する。
#第9章 法制度の整備
#9.1 基本的な立法方針
#既存の特商法改正構想で提案した「仮名公開・実名認証制度」を、本基盤に接続する。
#ただし、消費者の情報確認権、契約上の責任追及、民事手続へのアクセスを損なわないことを前提とする。
#9.2 主要な法改正・制度整備対象
#電子的な法定連絡窓口を導入する場合でも、単に電子メールを送信しただけで裁判上の送達が成立するとは扱わない。
#法的な通知・送達の効力は、現行制度との整合を取りながら明確に定める必要がある。
#9.3 販売者IDの法的効力
#法定要件を満たす認証販売者IDについて、対象取引の責任主体を法律上特定する機能を認めることを提案する。
#認定機関には必要な記録の保存義務を課す。
#一定の手続に従えば、消費者が販売者を適切に特定し、権利行使できることを保証する。
#法的氏名の直接開示を限定する場合も、消費者の法的請求を不可能にしてはならない。
#9.4 不正な情報取得・公開への対応
#本人情報を不正に取得し、目的外利用や無断公開を行った場合の責任を明確化する。
#現行の個人情報保護法、民事上の不法行為責任、刑事法令等との関係を整理し、必要な部分について追加措置を検討する。
#情報管理機関による故意または重大な過失に基づく不正開示についても、監督・是正・損害回復の制度を設ける。
#第10章 行政機関と民間事業者の役割
#10.1 行政上の役割分担案
#これは現在正式に決まっている所掌分担ではなく、関係機関の協議を前提とした提案である。
#新たな独立機関を創設する必要があるか、既存機関の権限拡充で対応できるかについては、比較検討する。
#10.2 民間事業者の役割
#民間事業者は、認定基準に従って本人確認、証明書発行、情報管理、法的連絡、サービス連携等を提供する。
#複数事業者が競争できるようにする一方、最低限の安全性と相互運用性は共通基準で保証する。
#個人サイト運営者にも使いやすい標準API、簡易導入手段、管理画面を提供する。
#認定を受けた一社だけにすべての販売者が依存する構造は避ける。
#第11章 費用構造と財政モデル
#11.1 費用の分類
#本制度の費用は、少なくとも以下に分けて積算する。
#- 技術規格・認証方式の標準化。
- 認定情報管理機関のシステム構築。
- JPKI等との接続・代替本人確認。
- 証明書発行・状態照会・失効管理。
- 本人情報の保管・更新。
- 法的連絡・苦情・紛争処理。
- セキュリティ監視・独立監査。
- 大規模障害・漏洩事故への備え。
- 利用者支援・アクセシビリティ。
- 行政監督・制度評価。
既存の検討では、100万人規模の認証基盤について初期3億~10億円、年間運用1億~3億円という概算仮定を置いた。
#ただし、これは全国民向けの情報仲介、認定機関の監督、法的救済、高水準の安全対策まで積算した事業費ではない。
#正式な政策判断に利用できる費用見積もりとして扱わず、実証結果に基づいて再積算する。
#11.2 共通化による費用削減の可能性
#本制度が提供する認証、連絡、記録保全等の機能を、多数の事業者が繰り返し利用できるようにする。
#これにより、各事業者が個別に本人確認機能や安全な情報管理システムを整備する負担を減らせる可能性がある。
#ただし、共通サービスの利用料金、連携開発費、既存システムの移行費、認証機関の監査費用等が新たに発生する。
#したがって、共通化の経済合理性は、重複費用の削減額と追加費用を比較して判断する。
#11.3 財源モデル
#次の複数の案を比較する。
#消費者が正当な権利を行使する際に、過度な手数料が障壁とならない制度を基本とする。
#また、小規模販売者が制度利用料のために経済活動を断念しないよう、低額の基本機能を検討する。
#第12章 経済的・社会的便益
#12.1 サイバー被害の軽減
#制度の効果として、個人情報の保管量の削減、情報漏洩時の影響範囲の限定、本人確認の偽装対策などが考えられる。
#ただし、制度導入によってサイバー攻撃自体が減少するとは限らない。
#重要なのは、被害発生確率と被害規模を分けて測定することである。
#12.2 消費者の安心感と取引増加
#販売者の本人認証状態と法的な責任追及経路を確認できることで、消費者が取引を判断する材料を増やせる。
#また、消費者が住所等を過度に提供せずに購入できれば、プライバシーへの不安を理由に取引をためらっていた人々の利用を促す可能性がある。
#経済産業省によれば、2024年の国内BtoC電子商取引市場は26.1兆円であった。(経済産業省:電子商取引市場調査)
#仮に、この市場全体の取引額が基準年比で0.1%増加すれば、算術上は約261億円の取引額増加に相当する。
#ただし、これは制度導入効果の予測ではなく、規模を把握するための感度分析である。
#取引額の増加をそのまま社会的便益やGDPの増加として計上してはならない。
#制度の効果を評価するには、既存取引からの移行を除いた純増や、利用者の便益、事業者側の費用削減等を測定する必要がある。
#12.3 販売者の参入障壁の軽減
#個人販売者にとって、活動名と生活上の実名・住所を分けられることは、安全性や心理的な負担の観点から意味を持つ可能性がある。
#本制度によって法的責任を維持しながら情報公開を最小化できれば、独立サイトの開設や少額販売への参加を後押しする可能性がある。
#ただし、どれほどの新規販売者が生まれるかは実測が必要である。
#12.4 国家としての総便益
#費用対効果の評価では、概念的に以下を比較する。
#社会的な純便益 = 被害回避の便益 + 重複業務削減の便益 + 新規取引等による追加的便益 − 導入・運営・移行・事故対応の費用
#この際、同じ便益を複数の項目で重複計上しない。
#また、プライバシー侵害や生活上の安全リスクは金銭的損害だけでは評価できないため、非金銭的指標による評価も実施する。
#第13章 導入計画
#本構想は、全国一斉導入ではなく、実証に基づく段階導入を前提とする。
#以下は政策提案上の仮スケジュールであり、政府の決定済み計画ではない。
#13.1 初期実証の対象
#初期段階では、以下のような領域を対象とする。
#- デジタルコンテンツ販売。
- 個人が運営する小規模ECサイト。
- 既存プラットフォーム上の有料サービス。
- 購入者の仮名IDを利用できる会員制サービス。
特に、物理配送が不要なデジタルコンテンツ販売は、配送先住所の取扱いを切り離して評価できるため、初期実証の候補となる。
#13.2 実証の評価指標
#実証には従来方式との比較対象を設け、制度による因果的な効果をできる限り識別する。
#また、プライバシー保護のため、検証用データの収集自体も必要最小限とする。
#第14章 制度の濫用と新たなリスク
#本基盤は信用を高める目的を持つが、国家規模の認証基盤には固有の危険もある。
#14.1 全国的な追跡基盤化
#共通IDを用いたサービス間の行動履歴の紐付けを防ぐ。
#認証機関が利用者の購買・閲覧・活動履歴を恒常的に収集する設計を避ける。
#14.2 民間認証機関への権限集中
#単一事業者への依存を避け、相互運用できる複数の認定機関を認める。
#認証記録等の移行可能性、倒産時の処理、監査・停止命令等を制度化する。
#14.3 認証済み表示の誤用
#認証済みであることを、商品の安全性や販売者の誠実性に関する公的保証と誤認させる表示を防止する。
#14.4 不当な利用停止・排除
#販売者IDを停止する際は、理由の通知、異議申立て、誤判定の訂正、緊急停止後の再審査を整備する。
#認証機関が社会的・政治的な意見や合法的な表現活動を理由に、恣意的な利用停止を行わないようにする。
#14.5 利用しない自由
#本制度の利用を、すべてのデジタル活動の前提条件にしない。
#本人確認が不要な合法的活動や、匿名での表現・情報閲覧を維持する。
#第15章 AIエージェント時代への拡張
#将来的に、AIエージェントが商品検索、見積比較、購入、契約管理、返金手続等を代行する場合、人間だけが確認できる信用表示では不十分になる可能性がある。
#本基盤では、認証販売者の資格や対象サイト、連絡可能性を機械可読な形で確認できるようにする。
#ただし、認証済みであることだけを根拠にAIエージェントが支払いを実行してはならない。
#利用者の承認権限、取引金額、商品の安全性、詐欺兆候、契約条件等を別途確認する。
#また、AIエージェントが不正な命令を受けて取引を実行しないよう、取引内容を人間に提示する仕組みや、権限の限定・取消しを用意する。
#この基盤は、AIエージェントに自由な権限を与えるものではなく、AIが利用する取引相手の情報を検証可能にする基盤として位置付ける。
#第16章 今後の政策課題
#本構想の実現に向けて、特に以下の論点を優先して検討する。
#第一に、本人情報の直接開示と消費者保護の関係である。
#本人の実名・住所を直接渡さずとも、同等以上に確実な権利行使ができる制度を構築できるか。
#第二に、法的に有効な認証販売者IDである。
#第三者が発行した証明と、契約上の責任主体との対応関係を、どのように法律で認めるか。
#第三に、消費者側のプライバシーである。
#本人確認が不要な取引を維持しつつ、配送、決済、年齢確認などで必要最小限の情報提供を実現できるか。
#第四に、認定情報管理機関の責任である。
#本人情報の管理と法的連絡の仲介を担う機関に、どのような監督・安全基準・救済義務を課すか。
#第五に、国家規模での費用対効果である。
#各事業者が個別に行っていた認証・情報管理を共通化することで、社会全体の費用と被害をどの程度減らせるか。
#第六に、国際的な相互運用である。
#インターネット上の取引は国内で完結しない。
#日本の認証制度を国外でも検証可能な技術構成としながら、海外の消費者保護、本人確認、個人情報保護制度との違いを整理する必要がある。
#第17章 結論
#インターネット上の本人認証と個人情報保護は、現在、技術的にも制度的にも転換期にある。
#従来の取引制度では、販売者の氏名や住所を表示し、必要に応じて提供することが、責任主体の確認と消費者保護の重要な手段となってきた。
#しかし、本人認証技術、電子署名、検証可能な証明書、決済・連絡の仲介技術が発展した現在、本人情報の直接公開だけに依存しない仕組みを検討することが可能になっている。
#本構想は、販売者の匿名性を無条件に認めるものでも、消費者から取引相手の確認手段を奪うものでもない。
#むしろ、本人認証を強化し、取引責任を追跡可能にし、正当な法的請求を確実に処理できる仕組みを整えたうえで、個人情報の直接公開を必要最小限にする制度である。
#また、保護の対象は販売者に限られない。
#消費者もまた、オンライン取引のたびに個人情報を提供し、情報漏洩やなりすまし等の危険にさらされる立場にある。
#したがって、国家として整備するべき基盤は、販売者だけを匿名化する制度ではなく、取引に参加する双方が、安全性とプライバシーを確保しながら経済活動を行える共通の仕組みである。
#この仕組みが実効的に機能すれば、個人情報の流出による被害を減らし、本人確認・情報管理の重複費用を削減し、国民のデジタル取引への参加を後押しする可能性がある。
#一方で、国家規模の共通基盤が新たな監視基盤や巨大な情報漏洩源とならないよう、分散管理、非強制性、適切な法的統制、独立監査を制度の中心に据える必要がある。
#個人情報を多数の相手に公開して信用を得る社会から、本人情報を必要以上に公開せず、検証可能な責任によって信用を得る社会へ。
#その実現可能性を検証し、段階的に制度を整備することが、本構想の最終的な提案である。
#文書の位置付け
#本書は2026年10月15日時点の公表資料と制度構想をもとにした政策提案であり、政府が決定した法案・事業計画・公式費用見積もりではない。各制度の実装には関係省庁、法律・セキュリティの専門家、消費者団体、事業者等による検討と実証が必要である。
##
国家デジタル取引プライバシー・信用基盤
#4つの中核制度の具体設計・法改正案 Ver.2
#2026年10月15日|特商法改正・JPKI・認定情報管理機関・消費者救済・費用対効果の統合設計
#今回の構想を実際の制度に落とし込むには、単に「本人確認済み」の表示を作るだけでは足りません。
#認証販売者IDが、法的に誰を意味するのか。認証機関が倒産した場合にも、誰が責任を負うのか。消費者が裁判や返金請求を行えるのか。そして国家規模で整備する費用に見合うのか。
#この4つを一体で成立させる必要があります。
#今回の設計では、次の構造を基本案とします。
#国:法的効力・認定基準・監督制度
#共通のルールを整備し、すべての本人情報は集中保有しない
#複数の認定情報管理機関
#JPKI等による本人確認・機密情報管理・法的連絡・救済手続
#販売者
#認証販売者ID・活動名・対象サイトを公開
#消費者
#必要最小限の属性・取引証明を提示
#問い合わせ・返金・紛争解決・司法手続
#本人情報の一般公開を避けながら、契約責任を追及できる仕組み
#制度の中心原則は、「公開する本人情報を少なくする代わりに、責任の追跡可能性と権利救済を強くする」ことです。
#現行法との違い
#消費者庁の現行Q&Aでは、第11条の表示省略に伴う情報提供と、第三者連絡先の利用に条件が付されています。また、取引DPF法第5条では、不正目的による開示請求の排除や販売者への意見聴取が既に定められています。
#以下の条文や期限、金額、認定要件は、新制度を作るための提案値であり、現行の法定基準ではありません。
#① 認証販売者IDに、どのような法的効力を与えるか
#ここでは単なる本人確認バッジではなく、認証IDによって特定された者が、契約上の責任を負うことを法的に保証する仕組みを設計します。
#1-1.認証IDが証明する4つの事実
#JPKIは本人認証の一手段ですが、それ単体では契約主体と販売サイトの関係を証明しません。
#したがって、登録時には以下を別々に確認します。
#- JPKI等による本人確認
- 個人または法人の事業上の名義・属性
- 対象ドメインやサービスの管理権限
- 売上金の受取口座等との整合性
- 法定通知を確実に受け取れる連絡手段
個人販売者が複数の活動名を使う場合には、公開IDを活動ごとに分離できるようにします。
#1-2.認証IDの法的効力
#新制度では、認証IDに次の効力を認めることを提案します。
#第一の効力:法定表示の代替
#特商法で定められた条件を満たす販売者について、法定の氏名・住所・電話番号に代えて、認証販売者名、認証ID、法定連絡窓口を表示できるようにする。
#第二の効力:契約主体との法的対応関係
#購入時に表示された認証IDと、その契約について責任を負う実際の本人との対応関係を、認定機関が証明できるようにする。
#第三の効力:法的通知の到達
#一定の要件を満たした法定連絡窓口への通知について、法律上の受領権限や到達の効果を明確化する。
#第四の効力:司法上の本人特定
#訴訟等の際、裁判所が認定機関に対して認証IDと本人の対応関係の確認を求められるようにする。
#ただし、公開ID自体に資産を持たせたり、販売者本人とは別の独立した契約主体にしたりするわけではありません。
#責任を負うのは常に販売者本人または販売法人です。
#1-3.条文化の骨子
#特商法第11条に接続する新設条文案
#仮称:第11条の2「認証販売者の表示特例」
#- 本人確認、事業上の責任主体の特定、確実な法定連絡手段、情報保全、適法な権利救済の要件を満たす個人販売業者等は、主務省令に定めるところにより、認証販売者名、認証識別子および法定取引連絡先を表示することをもって、氏名・住所・電話番号の表示に代えることができる。
- 前項の表示を行った販売業者等については、認定情報管理機関が当該識別子と法的な責任主体との対応関係を証明しなければならない。
- 第一項の特例は、消費者の契約上の権利、損害賠償請求権その他の法的権利を制限するものと解してはならない。
- 認証の停止・失効が生じた場合には、その時点を記録し、当該時点以前の取引に係る法的責任の追及可能性を維持しなければならない。
条文構造としては、以前のプロジェクトで作成した「第11条の2」の案を引き継いでいます。
#ただし、実際の法制化では、特商法だけでなく民事訴訟法、電子的な送達、法定受領権限との整合を取る必要があります。
#2026年5月21日には民事訴訟手続のデジタル化が全面施行され、オンライン提出・送達の仕組みが整備されました。ただし、それだけで認証販売者IDを被告の正式な表示に使用できるわけではありません。 この接続には別途制度設計が必要です。
#② 認定情報管理機関の責任と監督
#この機関は、単なる本人確認サービスでも、バーチャルオフィスでもありません。
#本人情報を安全に管理し、販売者と消費者の間で法的な連絡と責任追及を成立させる、認定された取引情報管理機関と位置付けます。
#2-1.認定機関の業務範囲
#業務を4つに分離します。
#一方、商品の品質、契約履行、通常の返金債務については、原則として販売者が責任を負います。
#機関が販売者の債務を無条件で保証する制度にはしません。
#ただし、機関自身の誤認証、誤った開示、重大な連絡不履行によって損害が発生した場合には、その機関自身の責任を明確化します。
#2-2.認定機関を2種類に分ける
#全国規模の制度で、すべての機関に本人情報保管と開示判断の権限を与える必要はありません。
#A型:認証・証明提供機関
#本人確認結果に基づく販売者証明書の発行、失効管理、対象サイトとの紐付けを担当します。
#原則として法的な開示判断権限や、不要な本人情報の恒久保管は持たせません。
#B型:認定取引情報管理機関
#本人情報の保管、連絡窓口、法的通知の取次ぎ、開示請求への対応、権利救済を担当します。
#より厳格な情報管理、財務要件、第三者監査、事故対応体制を要求します。
#A型とB型を別法人にする構造を基本候補としますが、一定の分離・監督要件を満たせば兼業も検討できます。
#これにより、認証サービスを提供するだけの企業が、不要な個人情報を大量保管する状況を避けられます。
#2-3.認定に必要な具体的要件
#以下は認定基準案です。
#セキュリティ監督については、経済産業省が整備しているSCS評価制度等の考え方も参考になります。ただしSCS認証を取得しただけで、この機関の認定要件をすべて満たすことにはしません。
#2-4.本人情報漏洩時の責任
#ここは法改正によって、通常の業務委託より厳格な責任制度を検討します。
#機関の責任を3層に分ける
#第1層:通常の管理義務
#安全管理、委託先監督、認証情報の適切な更新、法定記録の保全を義務付ける。
#第2層:事故が発生した場合の義務
#被害封じ込め、本人への通知、監督機関への報告、証明書停止、復旧支援を実施する。
#第3層:機関に帰責事由がある場合の責任
#誤開示や不適切な管理による損害について、損害賠償・是正措置・事業停止等の対象とする。
#現行の個人情報保護法でも、安全管理措置や委託先監督の義務は存在します。また、一定の漏洩事案では個人情報保護委員会への報告と本人通知が必要です。
#新制度ではそれらを置き換えるのではなく、本人情報の開示を預かる特別な機関として、追加の義務を定めます。
#例えば、重大事故について、法定の個人情報漏洩報告とは別に、認定制度の監督機関に対する迅速な事故通知、証明書の安全停止、他機関への移行手続を設けることが考えられます。
#資力のない機関によって被害者が救済されなくなることを防ぐため、責任保険、供託金または保証基金を組み合わせる案も検討します。ただし、保険に加入しているという理由で法的責任を免除するものではありません。
#2-5.監督権限と独立性
#行政上の監督は、一つの省庁にあらゆる判断を集中させるより、役割を分ける構造が考えられます。
#これは既存の所管権限がそのまま分配されるという意味ではありません。認定権限と監督権限をどこに置くかは、立法時の決定事項です。
#認定機関に対する処分としては、改善命令、業務の一部停止、認定取消し、緊急時の業務移管などを制度化します。
#一方で、機関の認定取消しによって利用者の契約や訴訟が進められなくなることも防ぐ必要があります。
#2-6.機関の倒産・停止への対応
#これは国家基盤として成立するかを決める重要な条件です。
#機関が倒産した場合にも、販売者の責任は消えません。
#そのため、認定機関の廃業・倒産・認定取消し時に、以下を保証する設計が必要です。
#認証状態と取引の対応関係の保全
#過去に有効だった販売者IDと契約主体との関係を、必要な保存期間にわたり確認できること。
#法的連絡窓口の引継ぎ
#別の認定機関に、利用者の通知を保護しながら移管すること。
#情報の安全な移管
#本人情報を無制限に複製するのではなく、権限・暗号鍵・保管目的を制御して引き継ぐこと。
#消費者の権利行使の継続
#機関の停止を理由として、解約、返金請求、訴訟その他の権利行使が失われないこと。
#このためには、契約上の移管義務に加え、監督機関が緊急時に移管を命じる権限や、事業継続のための財源を検討する必要があります。
#③ 現行制度との費用対効果を数値で比較する
#ここでは前回の全国規模の概算から一段進み、どの条件なら導入費用を回収でき、どの条件なら費用が便益を上回るかを計算します。
#実際の国家予算案を作る前に、まず販売者10万人規模の5年間のモデルを設定します。
#3-1.比較する2つの制度
#厳密には、現行方式の販売者全員が有料の住所代替サービスを使っているわけではありません。自宅住所を表示している人、法定表示の対象ではない人、既に適切な法人・事業所住所を持っている人もいます。
#そのため、現行方式の費用を一律に年間数万円と置くことはできません。
#今回は、その違いを変数として扱います。
#3-2.共通基盤の5年間の費用モデル
#以下は試算のために設定した仮定であり、政府調達価格や企業の実際の見積額ではありません。金額は消費税抜き相当で扱います。
#初期構築・移行費、年間固定費、本人確認・保管の変動費、案件処理費は重複計上しない前提です。
#この仮定に基づく年間費用は、以下のとおりです。
#年間換算総費用:2億6,500万円
#1人当たり年間費用:2,650円
#5年間総費用:13.25億円
#年間登録者数と運用条件を一定とした概算。初期構築費の年額配賦には利息・割引率を適用していません。
#ここには高水準の監査や事故対応に必要な費用を年間固定費等として仮に含めていますが、その金額で実際に要求水準を満たせると確認したわけではありません。
#3-3.現行の住所・電話番号代替費用を削減できた場合
#仮に、現在の販売者の一部が、プライバシー保護のために月額3,000円の外部連絡先サービスを利用しているとします。
#また、共通基盤への移行後も郵送・事業拠点等のために残る費用があると考え、従来の費用の70%だけを実際に削減できると仮定します。
#この場合、対象者1人当たりの削減額は年間25,200円です。
#全販売者のうち、この費用削減を得られる人の割合によって、費用対効果は変わります。
#同じ10万人規模の基盤を想定した仮定上の感度分析。金額は年間・億円。
#この前提では、約10.5%の販売者が該当する場合に、住所等の代替費用の削減だけで新基盤の年間費用と釣り合います。
#ただし、これは国民全体の純便益ではありません。認証機関への支払いは、個々の販売者にとっては支出削減でも、社会全体では事業者間の所得移転を含みます。
#国家的な費用対効果を判断する際には、従来サービスの実際の資源費用と、新基盤によって新たに生じる資源費用を別途比較する必要があります。
#3-4.情報漏洩被害の削減効果
#こちらは、金銭化する前に被害発生の構造を定義する必要があります。
#例えば、現行制度で複数の販売サイトに保管されている本人情報のうち、共通基盤によって保管不要となるデータを減らせれば、サイト侵害時の情報漏洩範囲を抑えられます。
#ただし、認定機関自体への侵害リスクも発生するため、単に保管先を減らせば総被害が減るとは限りません。
#比較すべきものは次のとおりです。
#仮に現行制度の年間期待被害額が2億円であり、新制度への移行で25%減少すると仮定すれば、年間5,000万円の便益となります。
#しかし、現時点でこの25%を実証するデータはありません。したがって、この数字は仮定の影響を確認するための例であり、期待される実際の効果とは扱いません。
#また、経済的損害として測りにくい身元暴露、ストーキング、安全上の危険、活動停止などは、別途評価する必要があります。
#3-5.取引拡大による効果
#次に、プライバシーと認証による安心感が取引を増やす可能性を評価します。
#経済産業省によれば、2024年の国内BtoC-EC市場は26.1兆円でした。
#仮に新制度の導入によって取引額が増えたとしても、その増加額全体を社会的便益として計上してはなりません。
#例えば、従来も別の店舗で購入していた商品が認証済み店舗へ移っただけであれば、市場全体で見た追加的な便益は限定的かもしれません。
#評価すべきなのは、制度がなければ成立しなかった新規取引、検索・確認に要する時間の削減、詐欺や紛争の減少等による追加的な便益です。
#3-6.国家事業としての費用対効果の判定
#政策評価では、次の5項目を分離して測定します。
#年間の費用だけでなく、5年や10年にわたる費用と便益を割引現在価値で比較します。
#また、金銭換算できないプライバシーや安全上の利益も、別の指標として政策評価に含める必要があります。
#この段階での評価は、新制度が必ず現行制度より安くなるというものではありません。利用者規模、既存の代替サービス利用率、運用体制、被害削減効果によって結果が大きく変わります。
#むしろ、費用回収の境界条件を事前に示すことで、導入前の実証で何を測定すべきかを明確にできます。
#④ 消費者の権利を弱めない代替開示手続
#ここは4項目の中でも、法制度上の検討が特に必要な部分です。
#販売者の自宅住所を公開しなくてもよい制度を作るなら、その代わりに消費者が確実に連絡し、返金を求め、最終的には裁判や強制執行まで行えることを保証しなければなりません。
#単に情報を隠す制度では不十分です。
#4-1.まず、現行制度に既に存在する仕組みを利用する
#取引DPF法第5条には、販売者情報の開示請求について、消費者の債権額、開示の必要性、不正目的の有無、販売者への意見聴取という判断要素があります。
#消費者庁の公式Q&Aでは、第三者の電話番号で消費者が販売者に連絡できている場合、本人の電話番号の開示が必要とは認められないことがある一方、訴訟のため住所を必要とする場合には開示の必要性が認められ得ると説明しています。
#これは新制度を設計するうえで重要な先例です。
#つまり、既存法にも**「個人情報を知りたい」という要求だけでなく、その情報が権利行使に必要かを判断する仕組み**が存在します。
#ただし、取引DPF法の開示制度には原則として1万円を超える金銭債権という要件があります。これを少額デジタルコンテンツなどに一律適用すると、正当な少額請求の救済が難しくなります。
#そこで、今回の構想では、金額によらず利用できる救済窓口を設け、本人情報の直接開示が必要な段階だけ審査を厳格化する方式を検討します。
#4-2.消費者救済を4段階にする
#認証販売者に対する問い合わせ・権利救済の流れ
#第1段階:購入前の確認
#認証状態・契約主体との対応保証・取引条件・法定窓口を即時確認
#購入や被害発生は不要。通常の閲覧に本人確認を強制しない。
#第2段階:問い合わせ・返金・解約
#認定窓口が販売者へ通知し、対応履歴を保全
#原則として実名・住所の直接開示は不要。
#第3段階:紛争処理・法的権利行使
#必要性を確認し、法的通知・ADR・請求手続を支援
#請求を不当に拒否できず、販売者にも意見を述べる機会を設ける。
#第4段階:司法手続・強制執行
#裁判所等が必要な本人情報を取得し、適法な手続に利用
#直接開示が必要な場合を排除せず、必要な範囲で保護措置を検討。
#4-3.第1段階:購入前に何を確認できるか
#現在の特商法第11条では、購入前の消費者が販売者情報を確認できることが重要視されています。
#その目的を維持するため、新制度では認証済み販売者の情報を購入前に確認できるようにします。
#例えば認証証明書の検証画面には、活動名、認証主体、契約責任主体が確認済みであること、適切な法定連絡窓口の存在、証明書の有効期限、失効状態を表示します。
#ただし、具体的な実名・住所の代わりにこの証明を提示するには、法改正で正式な代替効力を認める必要があります。
#購入希望者は、認証状態を見て取引するかどうかを選択できます。
#重要なのは、購入前に必要な情報が利用可能であることであり、購入してから初めて責任主体を確認できる制度にしてはならないという点です。
#4-4.第2段階:連絡に必要な期限を定める
#以前の議論で問題になった「遅滞なく」の曖昧さについても、制度上の具体的な期限を設けます。
#次の数値は、初期実証に用いるサービス水準の案です。
#これは、単に販売者へメールを転送すれば義務を果たすという制度ではありません。
#販売者に届いたこと、何を回答したか、いつ返金・解約の対応を行ったかを記録する必要があります。
#ただし、販売者の返金義務の有無や金額を、認定機関が一方的に決められるわけではありません。紛争処理の合意、決済事業者との契約、必要な法的権限を明確にします。
#なお、上記の期限を現行特商法第11条の情報提供期限として流用することはできません。新しい代替制度の運用基準として、法改正と実証によって定めるものです。
#4-5.第3段階:不正目的の請求と、正当な請求を区別する
#情報の直接開示を求められた場合には、情報管理機関が審査します。
#不正目的があると判断する場合、販売者の主観だけで拒否できる制度にはしません。
#請求者の具体的な行為、過去の脅迫、なりすまし、反復的な情報取得行為など、客観的な事情に基づいて審査することを原則とします。
#消費者側にも、拒否理由の確認、再審査、独立した紛争処理、司法判断を求める手段を与えます。
#4-6.第4段階:裁判所へどう接続するか
#ここは技術的な認証よりも、民事手続上の制度設計が重要です。
#仮に販売者が「認証販売者ID:JP-XXXX」という表示だけで取引していたとします。
#消費者が訴訟を提起したくなった場合、そのIDがどの本人を示すのか、裁判所が確認できなければなりません。
#本制度では、法的に必要な場合、裁判所等の権限ある機関が認定情報管理機関へ照会できる仕組みを提案します。
#その際、販売者の自宅住所等を購入者へ直接渡す必要があるのか、裁判所を通じた手続で足りるのかを判断します。
#なお、現行の民事訴訟法にも、当事者の住所・氏名等を秘匿する制度があります。ただし、誰でも無条件に利用できる制度ではなく、社会生活に著しい支障が生じるおそれなどの要件があります。
#新制度で一般的な仮名販売を認める場合、既存の秘匿制度だけで十分かは別途検討が必要です。
#また、判決を得ることができても、財産を特定して執行できなければ十分な消費者救済になりません。
#そこで、認証販売者IDと売上金の受取先等との対応記録の保全、適法な照会、強制執行との接続まで制度化する必要があります。
#ただし、機関が本人のすべての財産情報を収集する仕組みにしてはなりません。裁判所等による既存の適法な調査・執行手段に、認証された責任主体を確実に接続することを目指します。
#4-7.少額取引を救済から排除しない
#例えば300円の有料記事を購入し、提供されなかったとします。
#購入者が300円を回収するために数千円の費用を支払い、裁判所へ申し立てなければならない制度では、実効的な救済になりません。
#そこで、少額取引については、標準化された返金申請や決済事業者を通じた紛争処理への接続を整備します。
#取引記録・支払記録・商品提供記録等を使い、当事者双方が証拠を提出できるようにします。
#決済事業者との連携で返金が可能な場合には、その仕組みを利用します。ただし、返金に必要な資金が存在しない場合や、認定機関に支払権限がない場合まで、自動的な返金を保証できるわけではありません。
#将来的には、一定の条件を満たす販売者について、任意の売上金留保・保証・保険などの仕組みと接続することも検討できます。
#消費者の救済可能性は、金額が小さいという理由で実質的に失われないことが重要です。
#5.4制度を支える条文構成案
#これまでの構想を法律に落とし込むなら、特商法の単独改正だけでなく、新たな認定機関制度を定める法律を組み合わせる構造が考えられます。
#以下は法制局審査前の概念的な条文骨子であり、正式な法文ではありません。
#この方式なら、認証基盤自体は特商法以外の取引にも再利用しやすくなります。
#例えば将来的には、独立EC、デジタルコンテンツ、会員制サービス、BtoB取引、AIエージェントによる取引などへの拡張を検討できます。
#ただし、事業の種類によって本人確認や表示に関する別の法律が適用される場合があるため、すべての業種で認証IDが既存の許認可や表示義務を自動的に代替することにはしません。
#6.導入のための実証計画
#全国一斉に導入する前に、以下の段階で検証することを提案します。
#特に比較対象として、従来方式での消費者の権利行使と、新方式での権利行使を同じ条件で測定する必要があります。
#例えば、返金請求の成功率、解決までの日数、問い合わせの到達率、消費者が負担する金額、本人情報の漏洩件数などを比較します。
#販売者の匿名性が強化されても、消費者の正当な請求が従来より困難になっているなら、制度の設計を見直すべきです。
#7.導入判断のための必須条件
#法的責任が確実に残ること
#認証IDを停止・削除しても、過去の契約責任から逃れられない。
#少額の消費者も救済を利用できること
#高額な手数料や過度な本人確認によって、権利行使を断念させない。
#認定機関の事故や倒産時も制度が継続すること
#情報保全と法的連絡窓口を安全に引き継げる。
#国民の行動を横断追跡する基盤にならないこと
#サイトごとのID分離、情報最小化、非強制性を確保する。
#費用と効果を継続的に検証できること
#利用者数だけではなく、被害減少と救済実績を評価する。
#8.今回の具体化から見えてきた制度上の核心
#4つの制度を統合すると、最も大きな論点は次の3つに集約されます。
#第一に、認証IDが契約上の本人を法的に特定できること。
#技術的な認証だけでは不十分で、本人と契約主体との関係を長期にわたり証明できなければなりません。
#第二に、認定機関の責任が明確であること。
#単に情報を預かるだけでなく、誤認証、誤開示、連絡不履行、事故、倒産などについて、事前に責任と救済を定める必要があります。
#第三に、消費者が実際に権利行使できること。
#認証済みという札は、消費者の安心材料にはなりますが、それだけで返金や損害賠償が実現するわけではありません。
#法的な本人特定、確実な連絡、金銭債権の回収手段まで設計して初めて、氏名・住所の直接開示に代わる制度となります。
#今回の費用モデルでは、販売者10万人規模で年間約2.65億円という仮定の運用費用を設定しましたが、その費用に見合う便益が生まれるかどうかは、実証によって判断しなければなりません。
#最終的な制度の到達点
#本制度で実現を目指すのは、次のような状態です。
#消費者は販売者の自宅住所を知らなくても、相手が本人確認済みであることを検証し、問い合わせ、返金、訴訟その他の正当な権利を行使できる。
#販売者は自宅住所や実名を不特定多数に公開せずに活動できるが、認定機関や司法機関によって責任主体を確実に特定できる。
#認定機関は情報の保管と責任追及を仲介するが、その権限は法律と独立監督によって制御される。
#この3つが同時に成立するなら、今回の構想は単なる特商法の表示義務の緩和ではなく、個人情報の直接公開に依存せず、責任あるデジタル取引を成立させるための共通法制度として検討できます。
#そして、販売者だけでなく消費者の本人情報の最小化にも同じ技術を利用できるため、将来的には全国民のデジタル取引プライバシーを支える基盤に発展する可能性があります。
#